
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Endpoint-Management: Wo Security-Vorgaben im Betrieb scheitern

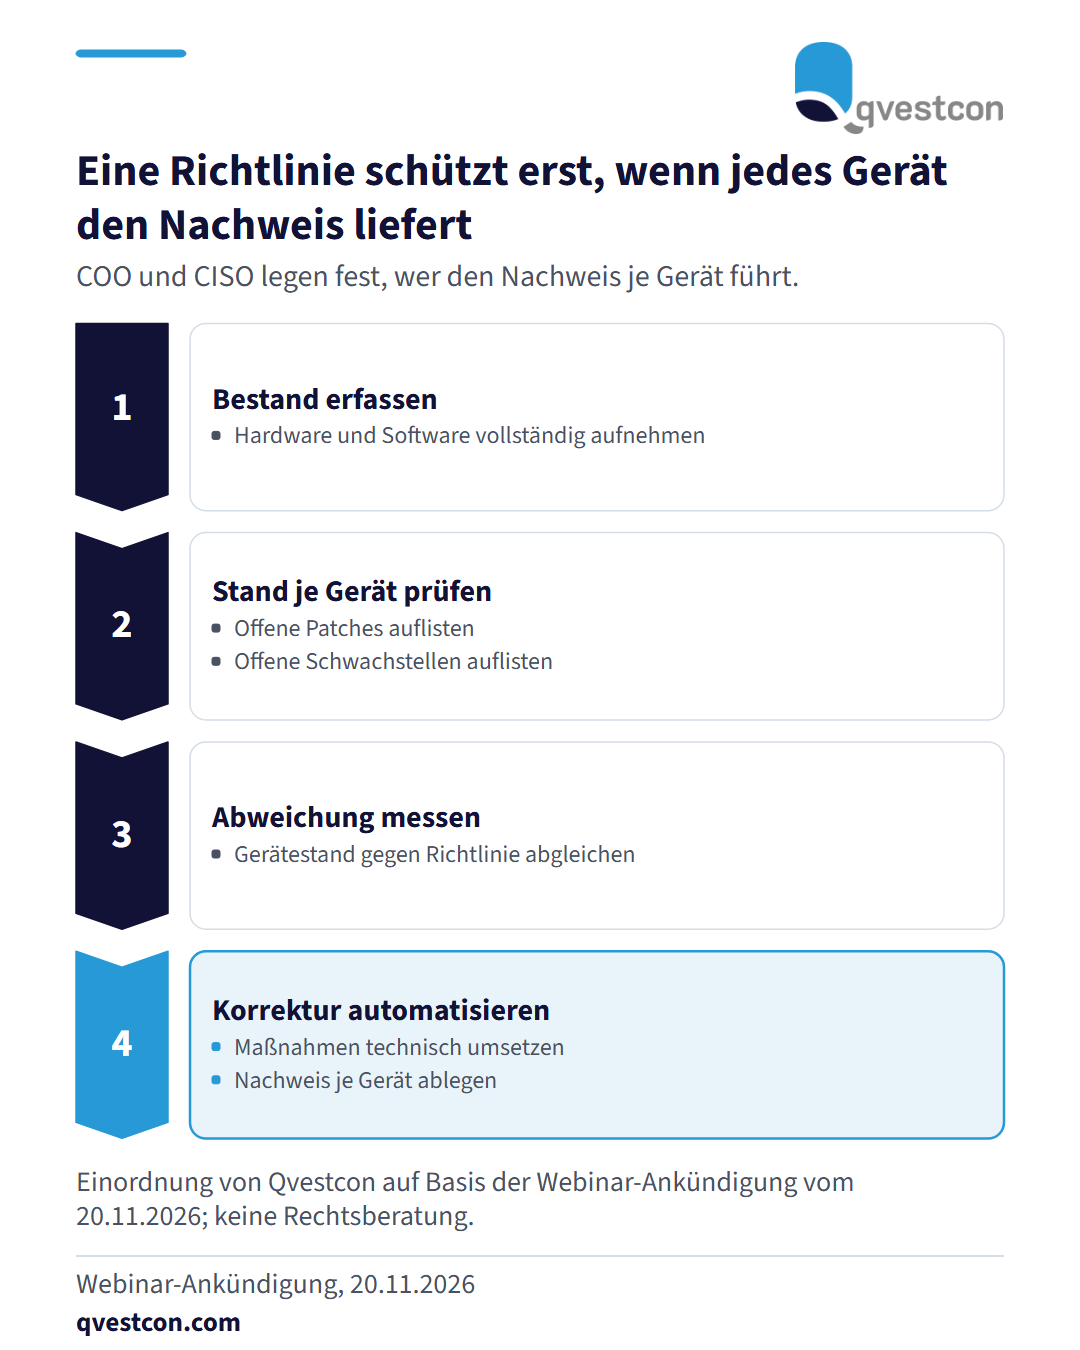
Viele Häuser haben klare Sicher­heits­richt­li­nien, trotzdem bleiben Endpoints ungepatcht, Schwach­stel­len offen und Kon­fi­gu­ra­tio­nen uneinheitlich. Ein Anbieter für Unified Endpoint Management stellt dazu am 10.12.2026 von 10:00 bis 11:00 Uhr ein Webinar vor. Es behandelt Transparenz über Hard- und Software, Patch- und Vulnerability Management sowie Auto­ma­ti­sie­rung statt manueller Ein­zel­maß­nah­men. Für CISO und IT heißt das: Eine Richtlinie schützt kein Gerät, solange sie nicht technisch umgesetzt und kontrolliert wird. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich eine feste Reihenfolge bewährt. Erst den Gerätebestand vollständig erfassen, dann offene Patches und Schwach­stel­len je Gerät auflisten, danach Abweichungen von der Richtlinie messen und die Korrektur auto­ma­ti­sie­ren. Die Umsetzung zeigt sich an einem Nachweis je Gerät und nicht an der Richtlinie selbst.

Cyber

Vierstufiges Vorgehen von links nach rechts: Bestand erfassen, Stand je Gerät prüfen, Abweichung messen, Korrektur automatisieren. Ergebnis ist ein Nachweis je Gerät.

Viele Häuser haben klare Sicher­heits­richt­li­nien, trotzdem bleiben Endpoints ungepatcht, Schwach­stel­len offen und Kon­fi­gu­ra­tio­nen uneinheitlich. Ein Anbieter für Unified Endpoint Management stellt dazu am 10.12.2026 von 10:00 bis 11:00 Uhr ein Webinar vor. Es behandelt Transparenz über Hard- und Software, Patch- und Vulnerability Management sowie Auto­ma­ti­sie­rung statt manueller Ein­zel­maß­nah­men. Für CISO und IT heißt das: Eine Richtlinie schützt kein Gerät, solange sie nicht technisch umgesetzt und kontrolliert wird. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich eine feste Reihenfolge bewährt. Erst den Gerätebestand vollständig erfassen, dann offene Patches und Schwach­stel­len je Gerät auflisten, danach Abweichungen von der Richtlinie messen und die Korrektur auto­ma­ti­sie­ren. Die Umsetzung zeigt sich an einem Nachweis je Gerät und nicht an der Richtlinie selbst.

Ori­gi­nal­quelle: IP-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News