
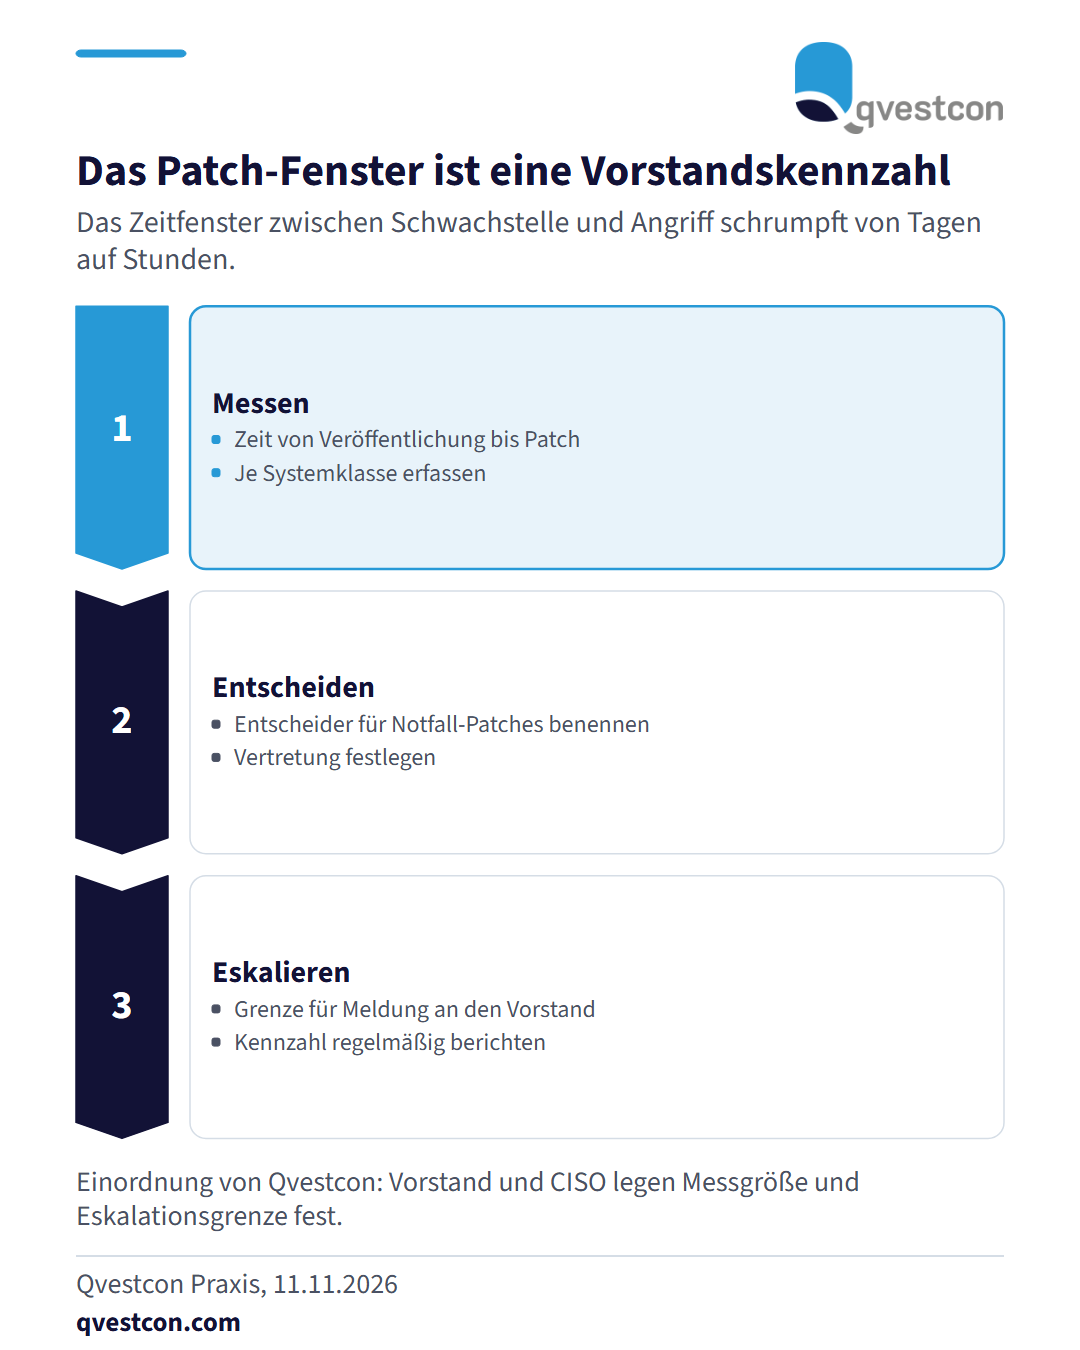
Das Zeitfenster zwischen einer veröffentlichten Schwachstelle und einem einsatzfähigen Angriff schrumpft bei KI-gestützten Angriffen von Tagen auf wenige Stunden. Für Banken und Versicherer wird damit die Geschwindigkeit des Patch-Prozesses zur Steuerungsgröße für den Vorstand. Bewährt hat sich in dieser Reihenfolge: Erstens die Zeit von der Veröffentlichung einer Schwachstelle bis zur Einspielung des Patches je Systemklasse messen. Zweitens benennen, wer ohne Rückfrage über Notfall-Patches entscheiden darf. Drittens festlegen, ab welcher Überschreitung des Patch-Fensters an den Vorstand eskaliert wird. Umgesetzt ist das, wenn die Kennzahl regelmäßig berichtet wird und für kritische Systeme eine benannte Person mit Vertretung entscheidet. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert es seltener an der Technik als an unklaren Entscheidungswegen.