
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Firewalls als Kontrollpunkt: Was DORA, NIS2 und CRA im Betrieb bedeuten

Security-Insider ordnet am 2026-11-10 die Rolle von Enterprise Network Firewalls neu ein. Sie sind Teil einer mehr­schich­ti­gen Sicher­heits­ar­chi­tek­tur mit Segmentierung, Zugriffs­kon­trolle und Bedro­hungs­er­ken­nung. Die Vorgaben der NIS2-Richtlinie (Netz- und Infor­ma­ti­ons­si­cher­heit) gelten in Deutschland durch das BSI-Gesetz vom 2025-12-06. Für Finanz­un­ter­neh­men kommt DORA (Digital Operational Resilience Act) hinzu, mit Vorgaben zu IKT-Risi­ko­ma­nage­ment, Vor­fall­ma­nage­ment, Resi­li­en­ztests und IKT-Dritt­par­tei­en­ri­si­ken. Die Mel­de­pflich­ten des Cyber Resilience Act für aktiv ausgenutzte Schwach­stel­len gelten seit 2026-09-11 und richten sich an Hersteller von Produkten mit digitalen Elementen, nicht an deren Anwender. Praktisch heißt das für Banken und Versicherer: Firewalls sind selbst angreifbare, aus dem Internet erreichbare Systeme. Der Artikel nennt als Betriebs­auf­ga­ben Patch- und Schwach­stel­len­ma­nage­ment, abgesicherte Admi­nis­tra­ti­ons­zu­gänge, MFA, Kon­fi­gu­ra­ti­ons-Backups und Überwachung. Dazu zählen die Supportdauer und der rechtzeitige Austausch veralteter Systeme. Beim Thema Post-Quanten-Kryptografie sind laut Artikel erste Standards (FIPS 203, 204 und 205) seit 2024 final, aber nicht alle Firewall-Produkte, VPNs, TLS-Stacks und PKI-Systeme sind schon PQC-fähig. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, drei Fragen je Firewall zu beantworten: Wann endet der Her­stel­ler­sup­port? Wer darf admi­nis­trie­ren, und mit welcher MFA? Wo steht die Firewall im IKT-Register und im Not­fall­kon­zept? Wer diese Antworten schriftlich vorliegen hat, kann sie in der Prü­fungs­pla­nung direkt vorlegen.

DORA

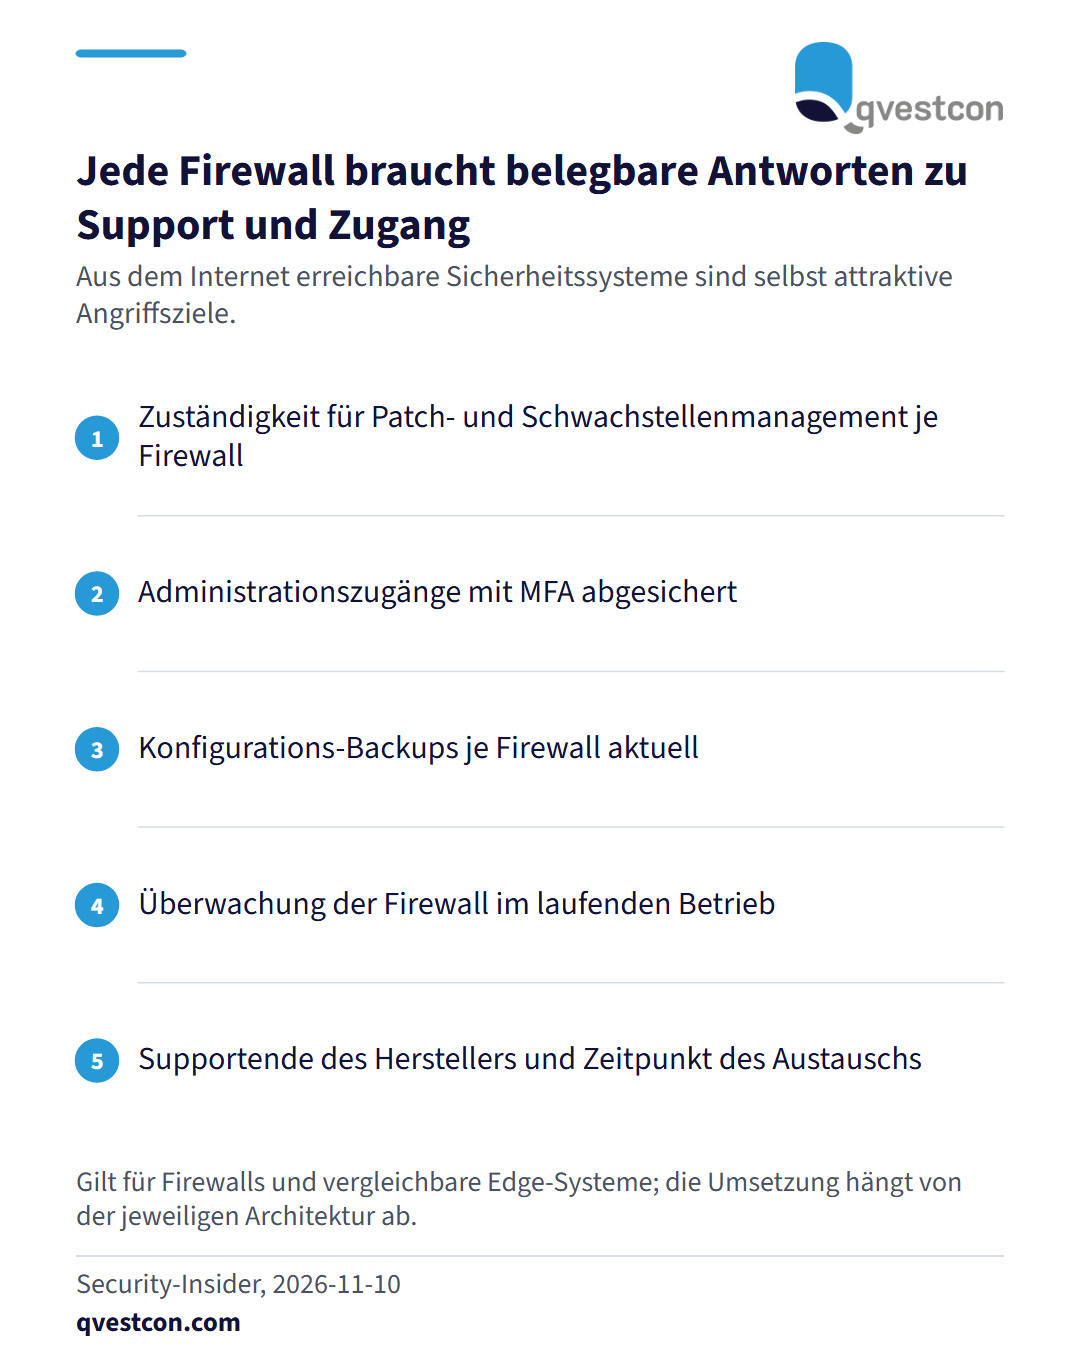
Checkliste mit fünf Betriebsaufgaben für Firewalls: Zuständigkeit für Patch- und Schwachstellenmanagement, abgesicherte Administrationszugänge mit MFA, aktuelle Konfigurations-Backups, Überwachung sowie Supportende und Austausch.

Security-Insider ordnet am 2026-11-10 die Rolle von Enterprise Network Firewalls neu ein. Sie sind Teil einer mehr­schich­ti­gen Sicher­heits­ar­chi­tek­tur mit Segmentierung, Zugriffs­kon­trolle und Bedro­hungs­er­ken­nung. Die Vorgaben der NIS2-Richtlinie (Netz- und Infor­ma­ti­ons­si­cher­heit) gelten in Deutschland durch das BSI-Gesetz vom 2025-12-06. Für Finanz­un­ter­neh­men kommt DORA (Digital Operational Resilience Act) hinzu, mit Vorgaben zu IKT-Risi­ko­ma­nage­ment, Vor­fall­ma­nage­ment, Resi­li­en­ztests und IKT-Dritt­par­tei­en­ri­si­ken. Die Mel­de­pflich­ten des Cyber Resilience Act für aktiv ausgenutzte Schwach­stel­len gelten seit 2026-09-11 und richten sich an Hersteller von Produkten mit digitalen Elementen, nicht an deren Anwender. Praktisch heißt das für Banken und Versicherer: Firewalls sind selbst angreifbare, aus dem Internet erreichbare Systeme. Der Artikel nennt als Betriebs­auf­ga­ben Patch- und Schwach­stel­len­ma­nage­ment, abgesicherte Admi­nis­tra­ti­ons­zu­gänge, MFA, Kon­fi­gu­ra­ti­ons-Backups und Überwachung. Dazu zählen die Supportdauer und der rechtzeitige Austausch veralteter Systeme. Beim Thema Post-Quanten-Kryptografie sind laut Artikel erste Standards (FIPS 203, 204 und 205) seit 2024 final, aber nicht alle Firewall-Produkte, VPNs, TLS-Stacks und PKI-Systeme sind schon PQC-fähig. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, drei Fragen je Firewall zu beantworten: Wann endet der Her­stel­ler­sup­port? Wer darf admi­nis­trie­ren, und mit welcher MFA? Wo steht die Firewall im IKT-Register und im Not­fall­kon­zept? Wer diese Antworten schriftlich vorliegen hat, kann sie in der Prü­fungs­pla­nung direkt vorlegen.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in DORA · alle Qvestcon-News