
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Firewall-Regeln brauchen Eigentümer und Nachweis

Ein Fachbeitrag vom 18.11.2026 beschreibt, dass Firewall-, Cloud- und Seg­men­tie­rungs­re­geln festlegen, welche Systeme in Banken und Versicherern miteinander kommunizieren. Die Regelwerke DORA und NIS2 verlangen laut Beitrag einen fortlaufenden Nachweis, dass erlaubte Zugriffe der ursprüng­li­chen Absicht entsprechen. Als typisches Fehlerbild nennt er temporäre Regeln, die nach dem Go-live bestehen bleiben, weil niemand für ihre Entfernung zuständig ist. Aus der Sicht von Qvestcon ergibt sich daraus eine klare Reihenfolge: Erstens erhält jede Regel einen benannten Ver­ant­wort­li­chen und ein Ablaufdatum. Zweitens werden geplante Änderungen vor dem Pro­duk­tiv­be­trieb geprüft. Drittens gleicht ein laufender Abgleich die Konfiguration mit der tatsächlichen Erreich­bar­keit ab. Umgesetzt ist das, wenn der CISO zu jeder Zugriffsregel Zweck, Eigentümer und letzte Prüfung abrufen kann, ohne sie für die nächste Prüfung zu rekon­stru­ie­ren.

DORA

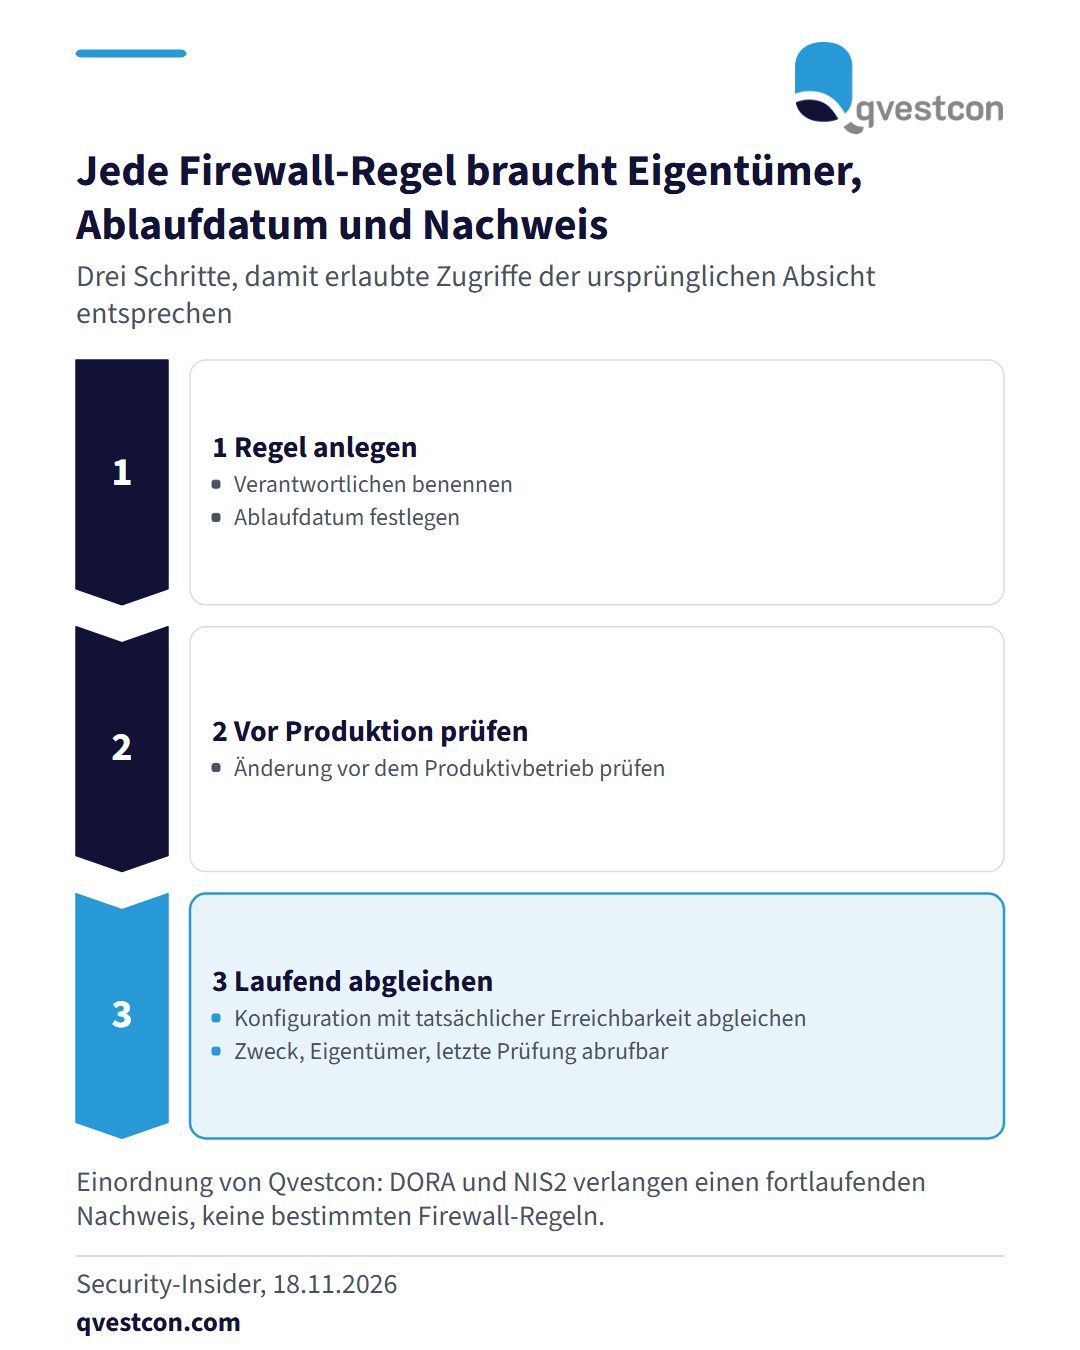
Vorgehensmodell in drei Phasen: Regel mit Verantwortlichem und Ablaufdatum anlegen, Änderungen vor dem Produktivbetrieb prüfen, Konfiguration laufend mit der tatsächlichen Erreichbarkeit abgleichen.

Ein Fachbeitrag vom 18.11.2026 beschreibt, dass Firewall-, Cloud- und Seg­men­tie­rungs­re­geln festlegen, welche Systeme in Banken und Versicherern miteinander kommunizieren. Die Regelwerke DORA und NIS2 verlangen laut Beitrag einen fortlaufenden Nachweis, dass erlaubte Zugriffe der ursprüng­li­chen Absicht entsprechen. Als typisches Fehlerbild nennt er temporäre Regeln, die nach dem Go-live bestehen bleiben, weil niemand für ihre Entfernung zuständig ist. Aus der Sicht von Qvestcon ergibt sich daraus eine klare Reihenfolge: Erstens erhält jede Regel einen benannten Ver­ant­wort­li­chen und ein Ablaufdatum. Zweitens werden geplante Änderungen vor dem Pro­duk­tiv­be­trieb geprüft. Drittens gleicht ein laufender Abgleich die Konfiguration mit der tatsächlichen Erreich­bar­keit ab. Umgesetzt ist das, wenn der CISO zu jeder Zugriffsregel Zweck, Eigentümer und letzte Prüfung abrufen kann, ohne sie für die nächste Prüfung zu rekon­stru­ie­ren.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in DORA · alle Qvestcon-News