
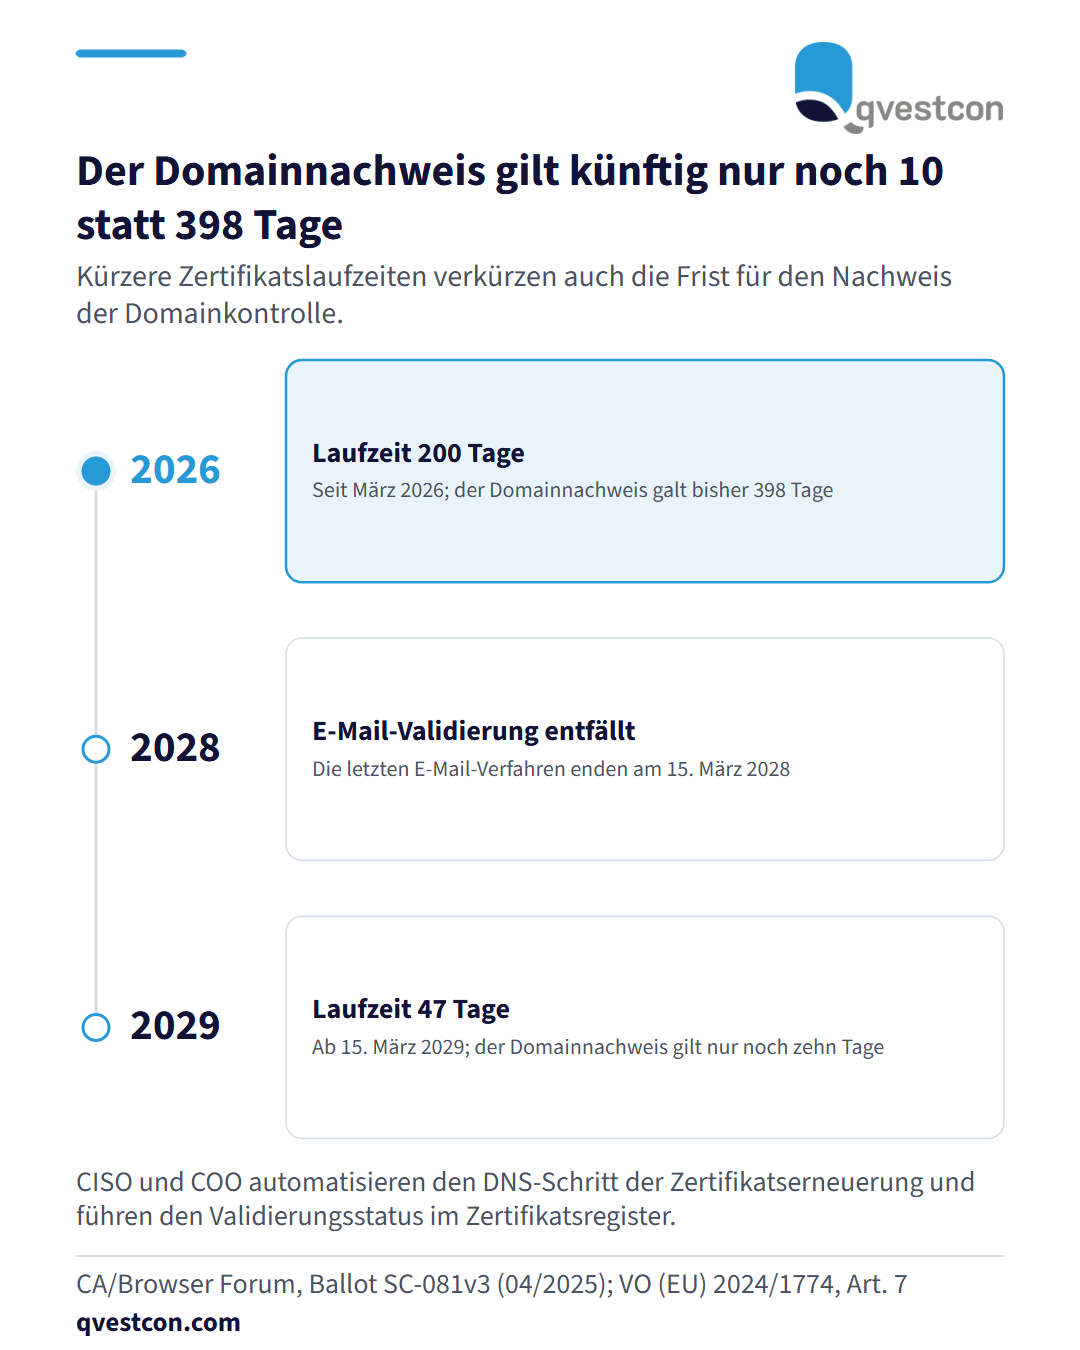
Das CA/Browser Forum hat im April 2025 mit dem Beschluss SC-081v3 kürzere Laufzeiten für öffentlich vertrauenswürdige TLS-Zertifikate festgelegt. Seit März 2026 gelten 200 Tage, im März 2027 folgen 100 Tage, ab dem 15. März 2029 höchstens 47 Tage. Derselbe Beschluss verkürzt die Wiederverwendung eines Nachweises der Domainkontrolle (Domain Control Validation, DCV) von 398 auf zehn Tage. Für Banken und Versicherer hängt damit die Erneuerung jedes Zertifikats an einem frischen Nachweis. Die Delegierte Verordnung (EU) 2024/1774 zu DORA (Digital Operational Resilience Act) verlangt für IKT-Assets hinter kritischen oder wichtigen Funktionen ein Zertifikatsregister und die rechtzeitige Erneuerung. Die Praxis sieht so aus: Das Register führt je Domain den Validierungsstatus, das zuständige System und dessen Rechte in der DNS-Zone. Wer den DNS-Eintrag bisher per Ticket anfordert, automatisiert diesen Schritt, sonst läuft ein Zertifikat ohne Nachfolger ab. Zugangsdaten für die DNS-Zone gehören nicht auf viele Systeme; eine kontrollierte Zwischenschicht legt nur die Validierungseinträge an und entfernt sie wieder. Die E-Mail-Validierung entfällt bis zum 15. März 2028 und sollte rechtzeitig ersetzt werden. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die Erneuerung selten an der Technik, sondern an ungeklärten Zuständigkeiten für das DNS.