
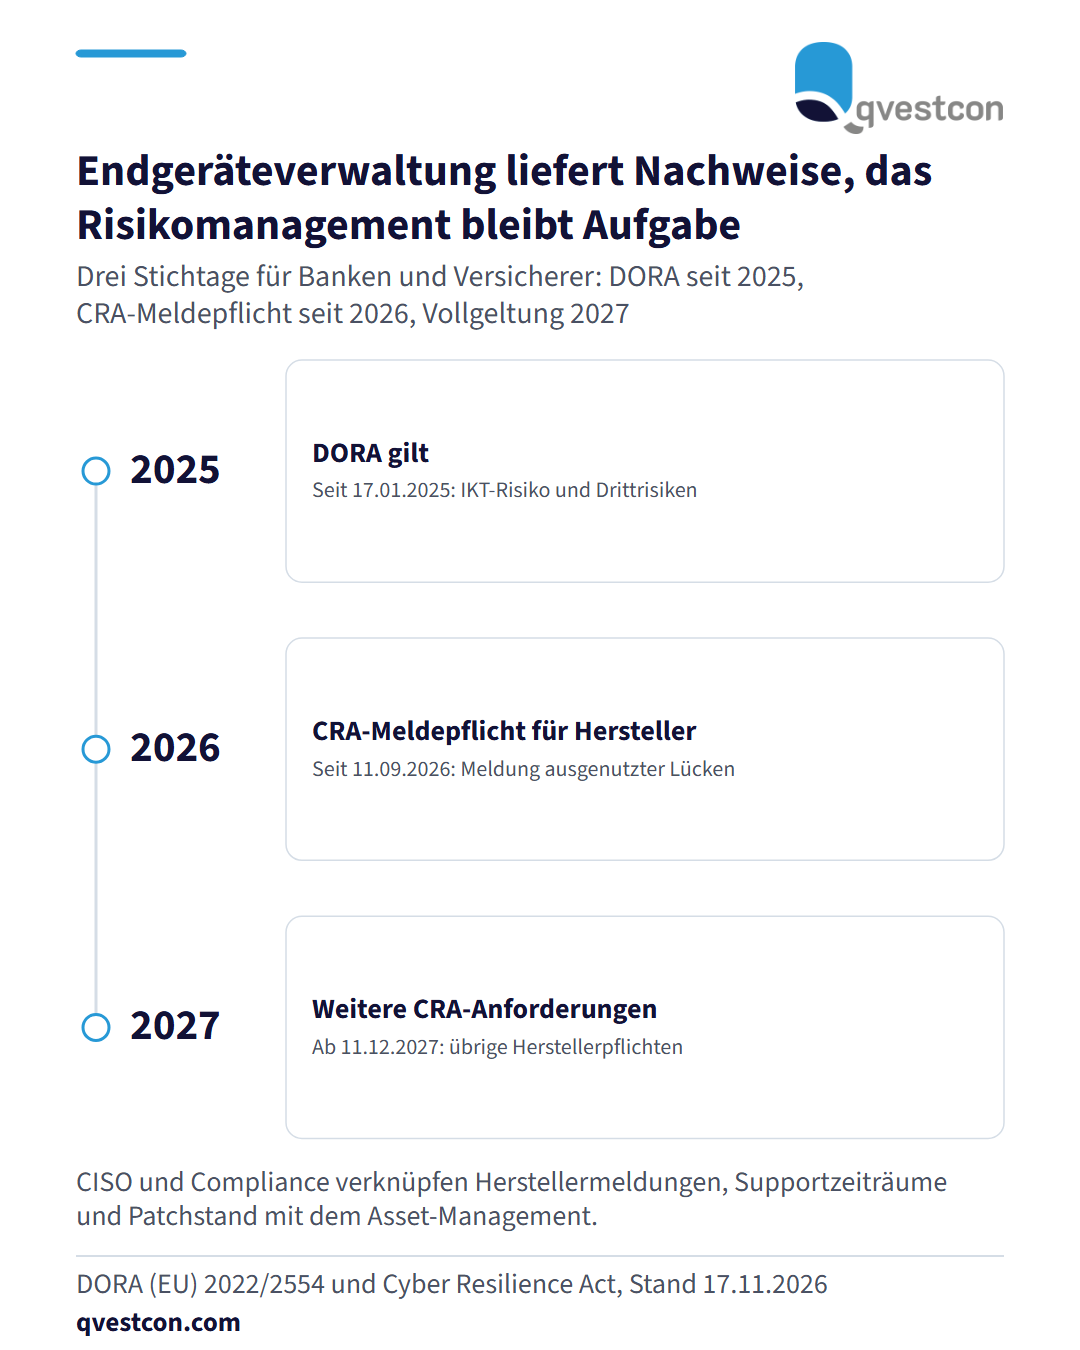
Unified Endpoint Management (UEM) bündelt die Verwaltung von Notebooks, Smartphones, Tablets und Linux-Systemen. Für Banken und Versicherer liefert es Inventar, Konfigurationskontrolle und Patch-Verteilung. Das sind Nachweise, die DORA und NIS2 im Risikomanagement und im Asset-Management verlangen. DORA gilt seit dem 17. Januar 2025. NIS2 schreibt keine UEM-Plattform vor. Der Cyber Resilience Act (CRA) verpflichtet Hersteller digitaler Produkte seit dem 11. September 2026, aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle zu melden. Die weiteren Anforderungen gelten ab dem 11. Dezember 2027. Praktisch heißt das: Herstellerinformationen, Supportzeiträume und Sicherheitsmeldungen werden mit dem Asset- und Patch-Management verknüpft. Für die Gerätedaten werden Zweck, Rechtsgrundlage, Zugriffsrollen und Aufbewahrungsfristen festgelegt. Erkennung und Reaktion bleiben eine eigene Aufgabe für spezialisierte Endpoint-Security. Bei unseren Kunden hat sich bewährt, die Verantwortung für Prozess und Nachweis klar zu benennen, bevor ein Werkzeug ausgewählt wird.