
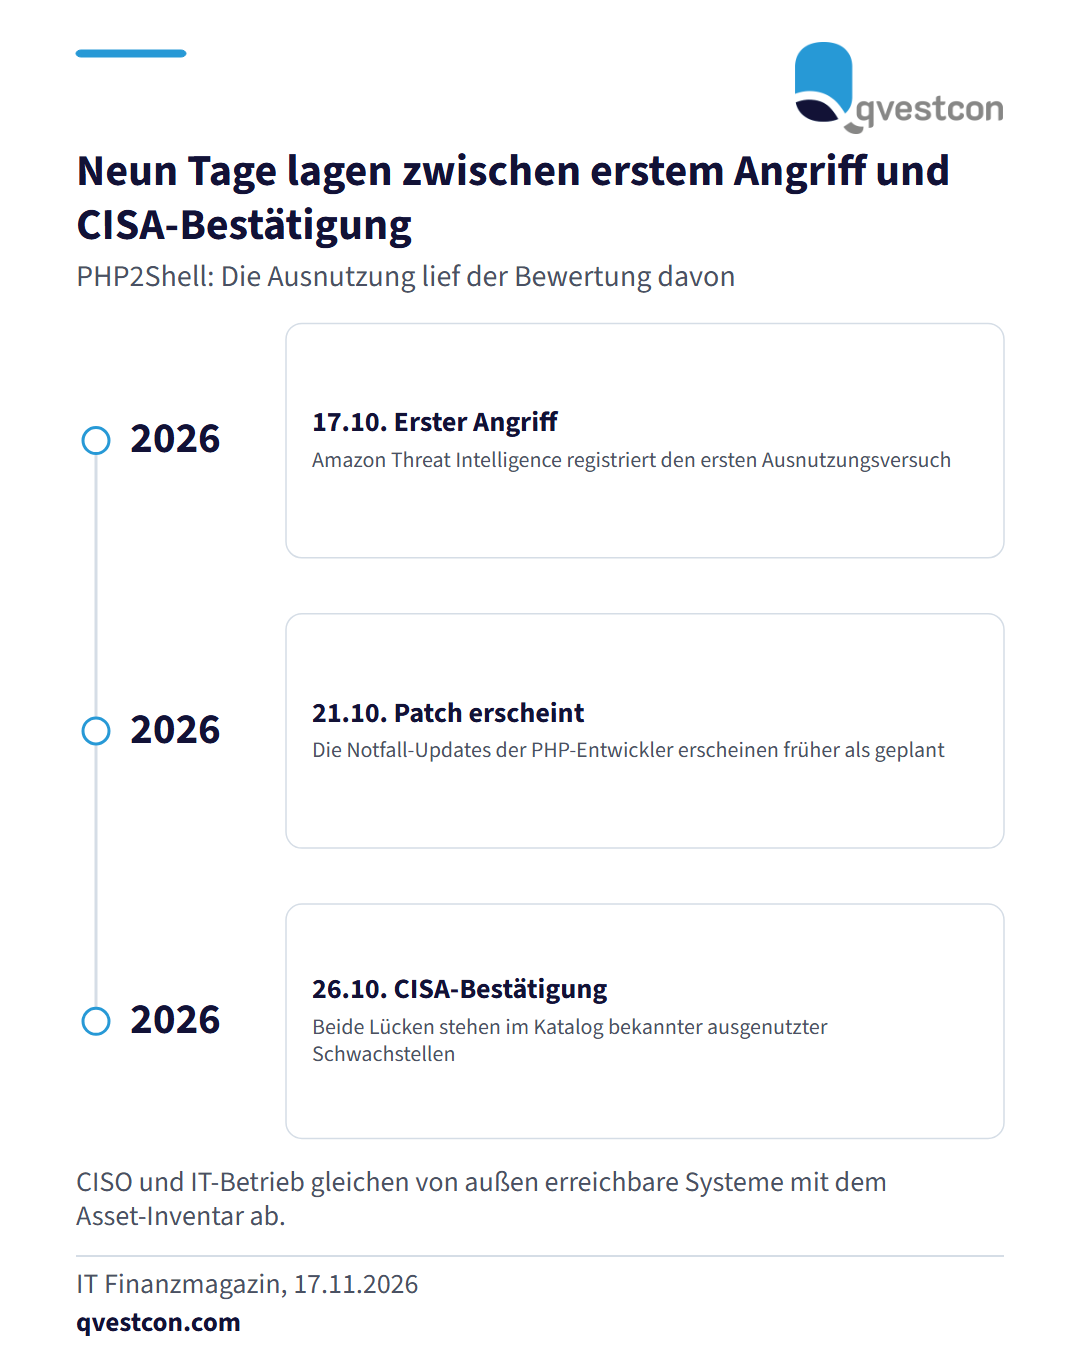
Eine Außenanalyse der 50 größten Banken und der 50 größten Versicherer am deutschen Markt zeigt, wo die PHP-Lücke PHP2Shell Handlungsbedarf erzeugte. Amazon Threat Intelligence registrierte am 17. Oktober 2026 den ersten Ausnutzungsversuch. Der Patch erschien am 21. Oktober, die US-Behörde CISA nahm beide Lücken am 26. Oktober in ihren Katalog bekannter ausgenutzter Schwachstellen auf. Der CVSS-Wert (Schweregradskala) lag bei 9,2. Das EPSS (geschätzte Ausnutzungswahrscheinlichkeit der nächsten 30 Tage) stand in den ersten Tagen bei rund 5 bis 12 Prozent. Die Analyse vom 29. Oktober fand mehr als 12.000 öffentlich erreichbare Server. PHP war bei 59 Instituten erkennbar. 68 von 100 Instituten betreiben VPN-Gateways, Remote-Portale oder Mailserver aus oft angegriffenen Produktlinien, bei Versicherern 82 Prozent, bei Banken 54 Prozent. Für die Praxis heißt das: Die von außen sichtbaren Systeme mit dem Asset-Inventar und dem Informationsregister nach DORA (Digital Operational Resilience Act) abgleichen und für jedes System einen Verantwortlichen benennen. Systeme ohne Internetbedarf werden abgeschirmt, Software am Lebensende wird abgelöst. Methodische Grenze der Außensicht: Wurden Sicherheitskorrekturen in ältere Versionen übernommen, zeigt die Versionskennung einen älteren Stand an.