
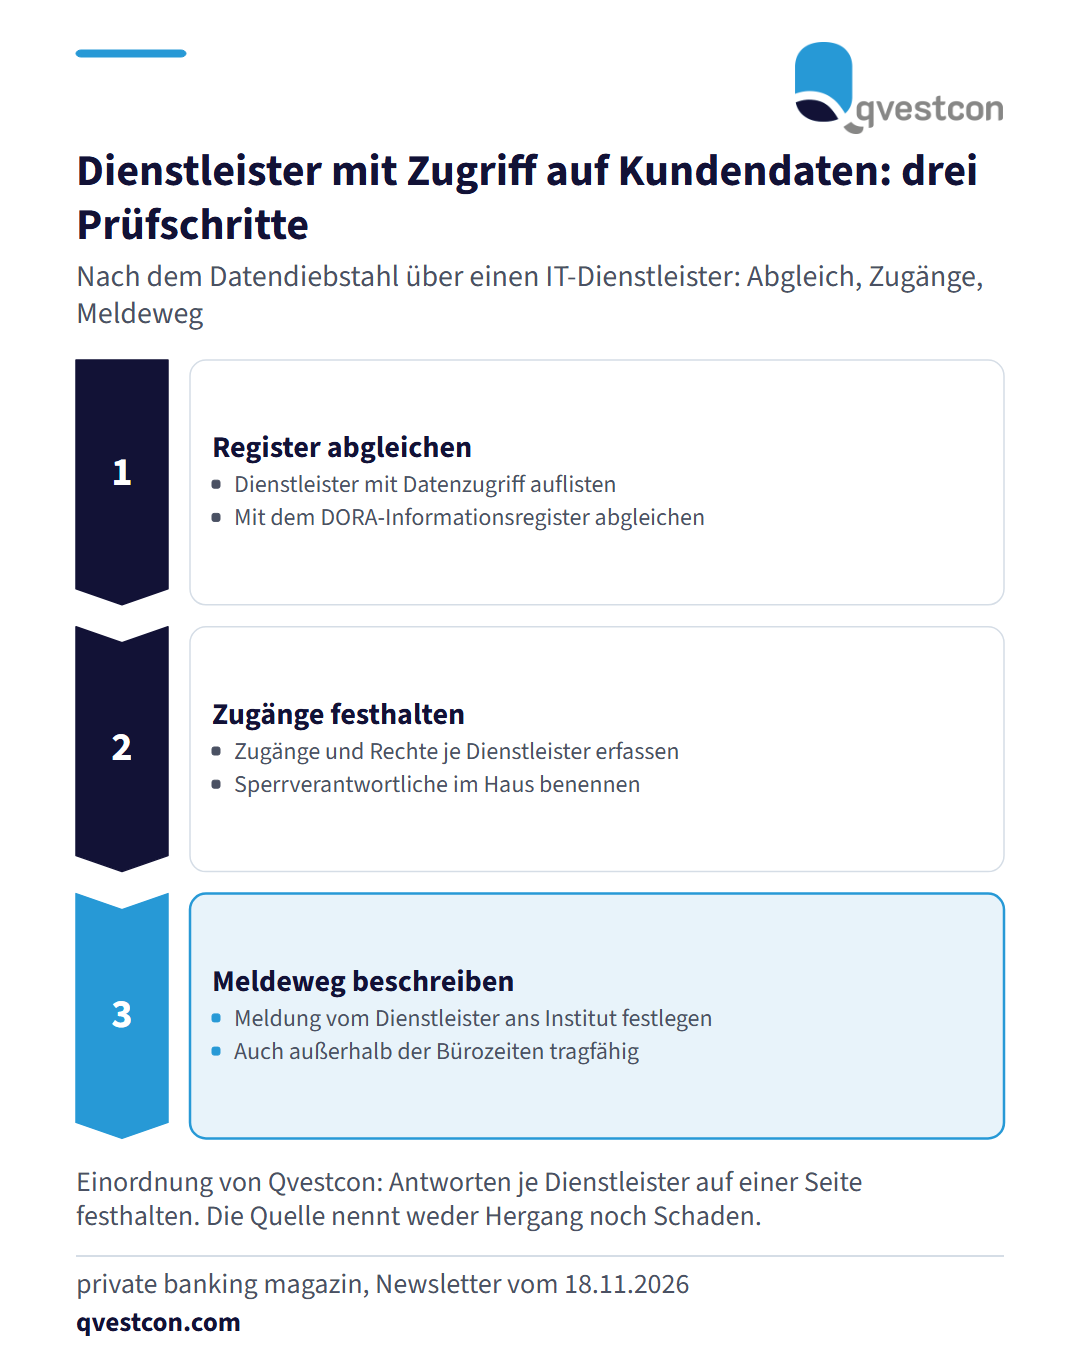
Hacker haben Kundendaten der V-Bank über einen externen IT-Dienstleister gestohlen. Das meldet das private banking magazin in seinem Newsletter vom 18.11.2026. Die Bundesanstalt für Finanzdienstleistungsaufsicht (Bafin) warnt nach dem Fall vor Schwachstellen in den IT-Systemen der Institute, das Magazin spricht von einem strukturellen Problem. Zu Hergang und Schaden enthält der Newsletter keine weiteren Angaben. Einordnung von Qvestcon: Für die Praxis genügt ein kurzer Abgleich in drei Schritten. Erstens: Welche Dienstleister für Informations- und Kommunikationstechnik (IKT) haben Zugriff auf Kundendaten, und steht jeder davon im Informationsregister, dem Register aller IKT-Verträge nach DORA? Zweitens: Welche Zugänge und Rechte hat der Dienstleister konkret, und wer im Haus kann sie sperren? Drittens: Ist der Meldeweg vom Dienstleister zum Institut so beschrieben, dass er auch außerhalb der Bürozeiten funktioniert? Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, die Antworten je Dienstleister auf einer Seite festzuhalten. Das gilt für Banken ebenso wie für Versicherer mit vergleichbaren Dienstleisterketten. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge #IKT #Drittparteienrisiko
Originalquelle: private banking magazin, Newsletter vom 18.11.2026 →