
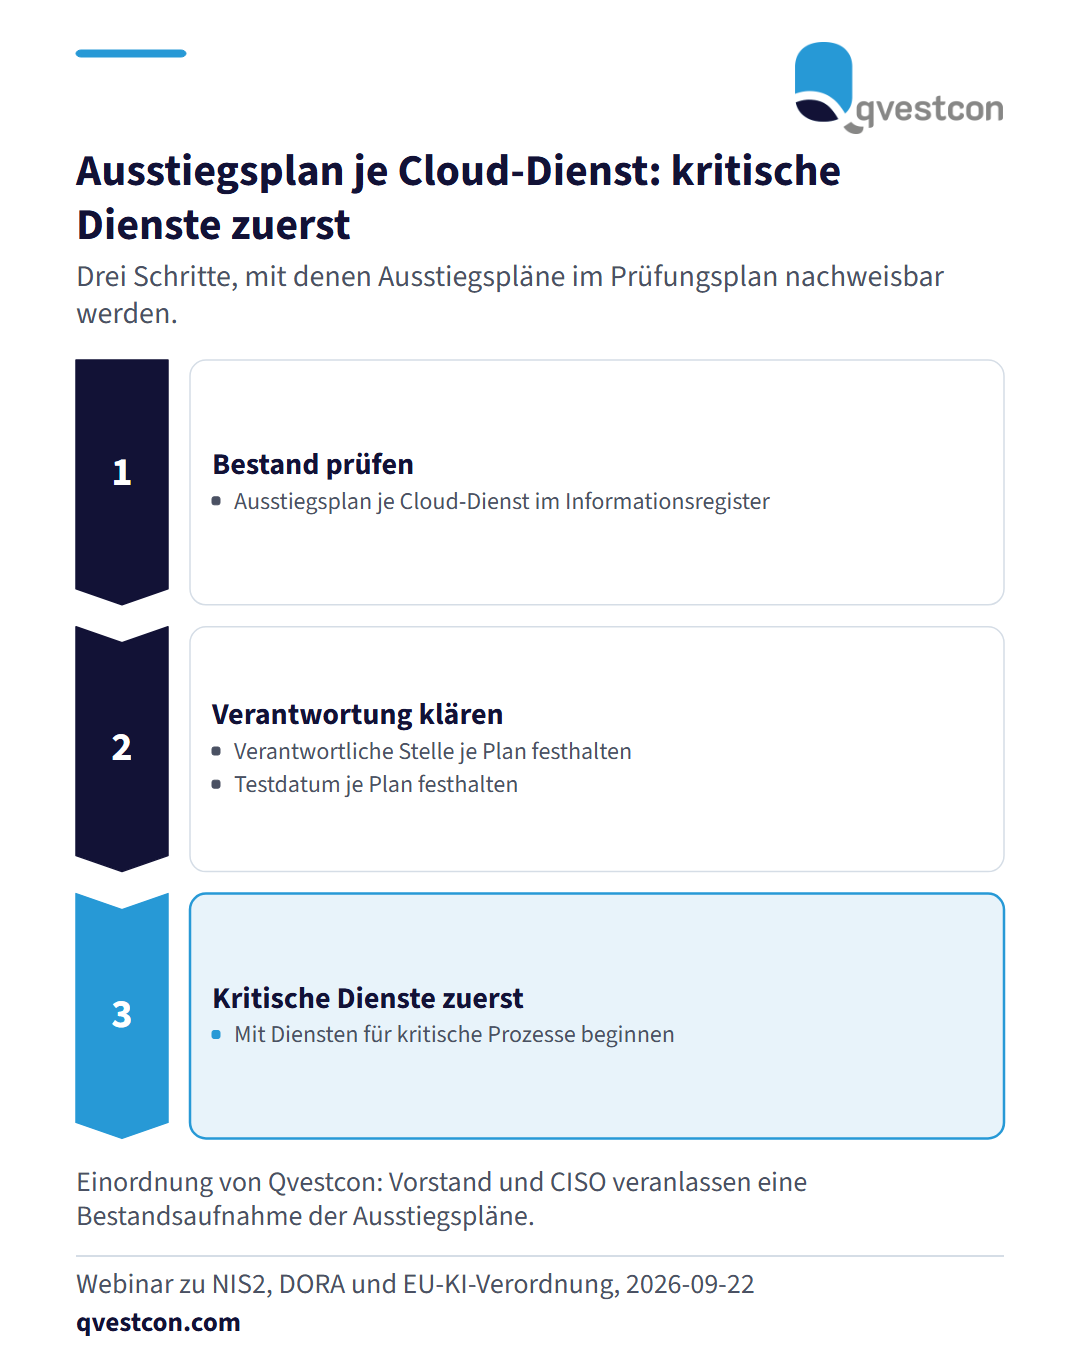
Ein Webinar vom 22. September 2026 hält fest, dass NIS2 (EU-Richtlinie zur Netz- und Informationssicherheit), DORA (Digital Operational Resilience Act) und die EU-KI-Verordnung die Compliance-Anforderungen deutlich erhöhen. Auf der Agenda stehen Cloud-Exit-Strategien und die Portabilität von Anwendungen in Hybrid-Cloud-Umgebungen. Für Versicherer und Banken ergibt sich ein konkreter Schritt: Prüfen Sie im Informationsregister, für welche Cloud-Dienste ein dokumentierter Ausstiegsplan vorliegt. Halten Sie danach je Dienst fest, wer den Plan verantwortet und wann er zuletzt getestet wurde. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, mit den Diensten zu beginnen, die kritische Prozesse tragen. So lässt sich die Umsetzung im Prüfungsplan nachweisen, und das nächste Gespräch mit dem Dienstleister hat eine belastbare Grundlage.