
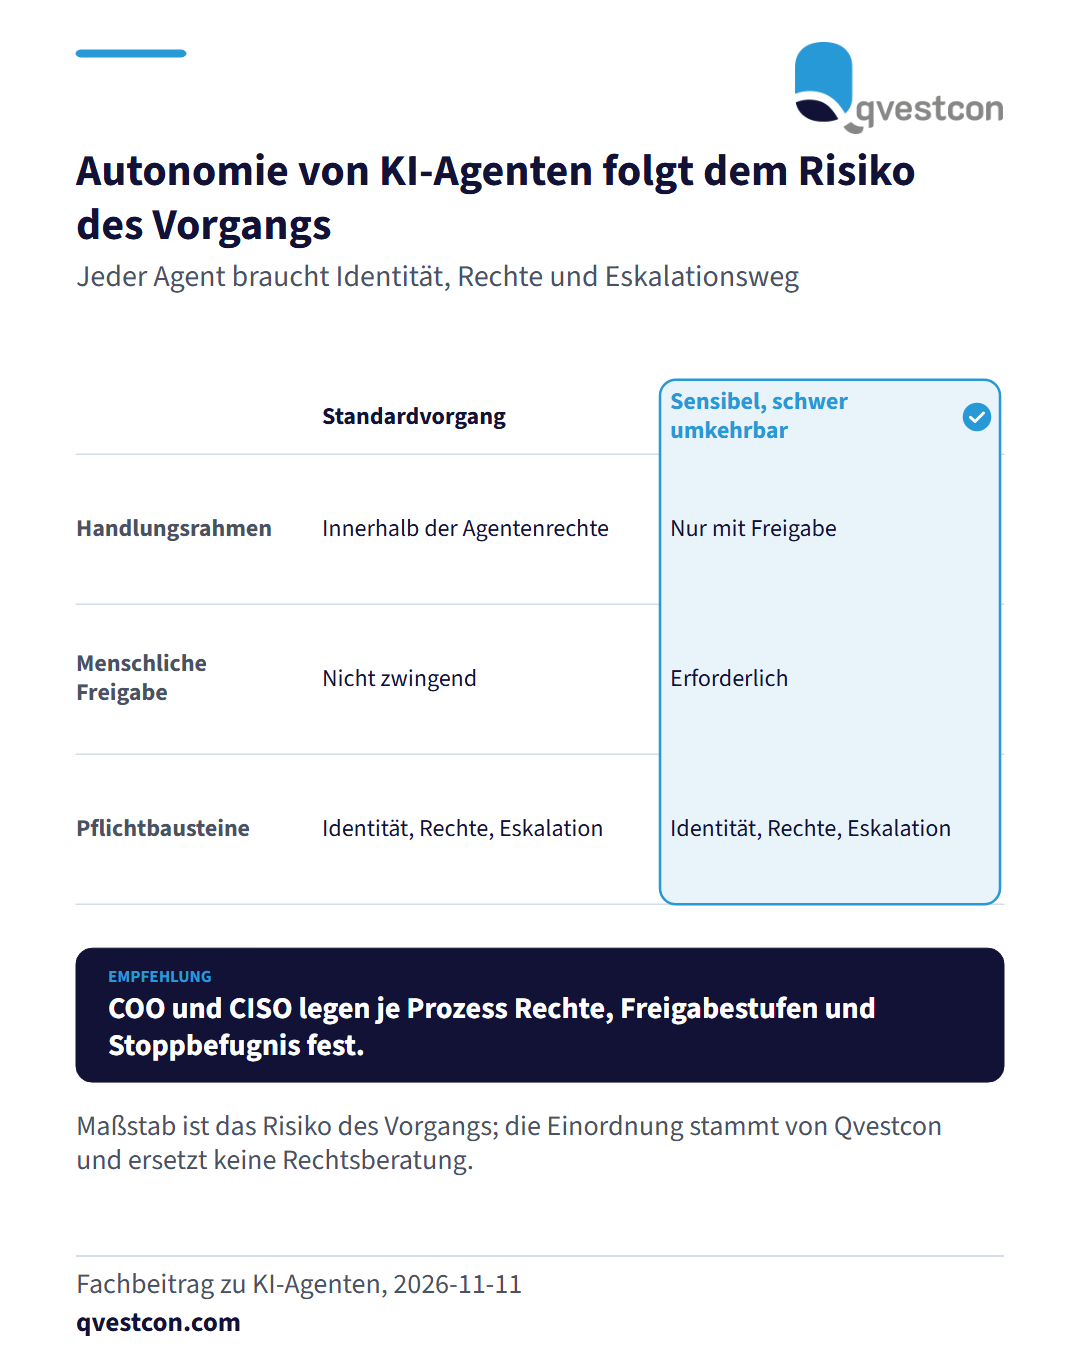
Je eigenständiger KI-Agenten handeln, desto wichtiger wird die Kontrolle darüber, was sie tun dürfen. Ein Gastbeitrag nennt vier Schritte: beim durchgängigen Prozess beginnen statt beim Agenten, Verantwortung für den gesamten Ablauf festlegen, Governance als Voraussetzung behandeln und Prozessqualität statt eingesparter Stunden messen. Jeder Agent braucht eine eindeutige Identität, rollenbasierte Zugriffsrechte und definierte Eskalationswege. Bei sensiblen Daten oder schwer rückgängig zu machenden Entscheidungen bleibt die menschliche Freigabe erforderlich. Für Banken und Versicherer ist das eine Arbeitsliste für COO und CISO: Agenten-Register anlegen, Rechte je Agent vergeben, Stoppbefugnis benennen, Entscheidungen dokumentieren. Der Beitrag zitiert zudem Umfragewerte aus Deutschland: 72 Prozent der befragten Führungskräfte nennen Probleme bei Datenqualität, Datenzugriff oder Datenmanagement.