
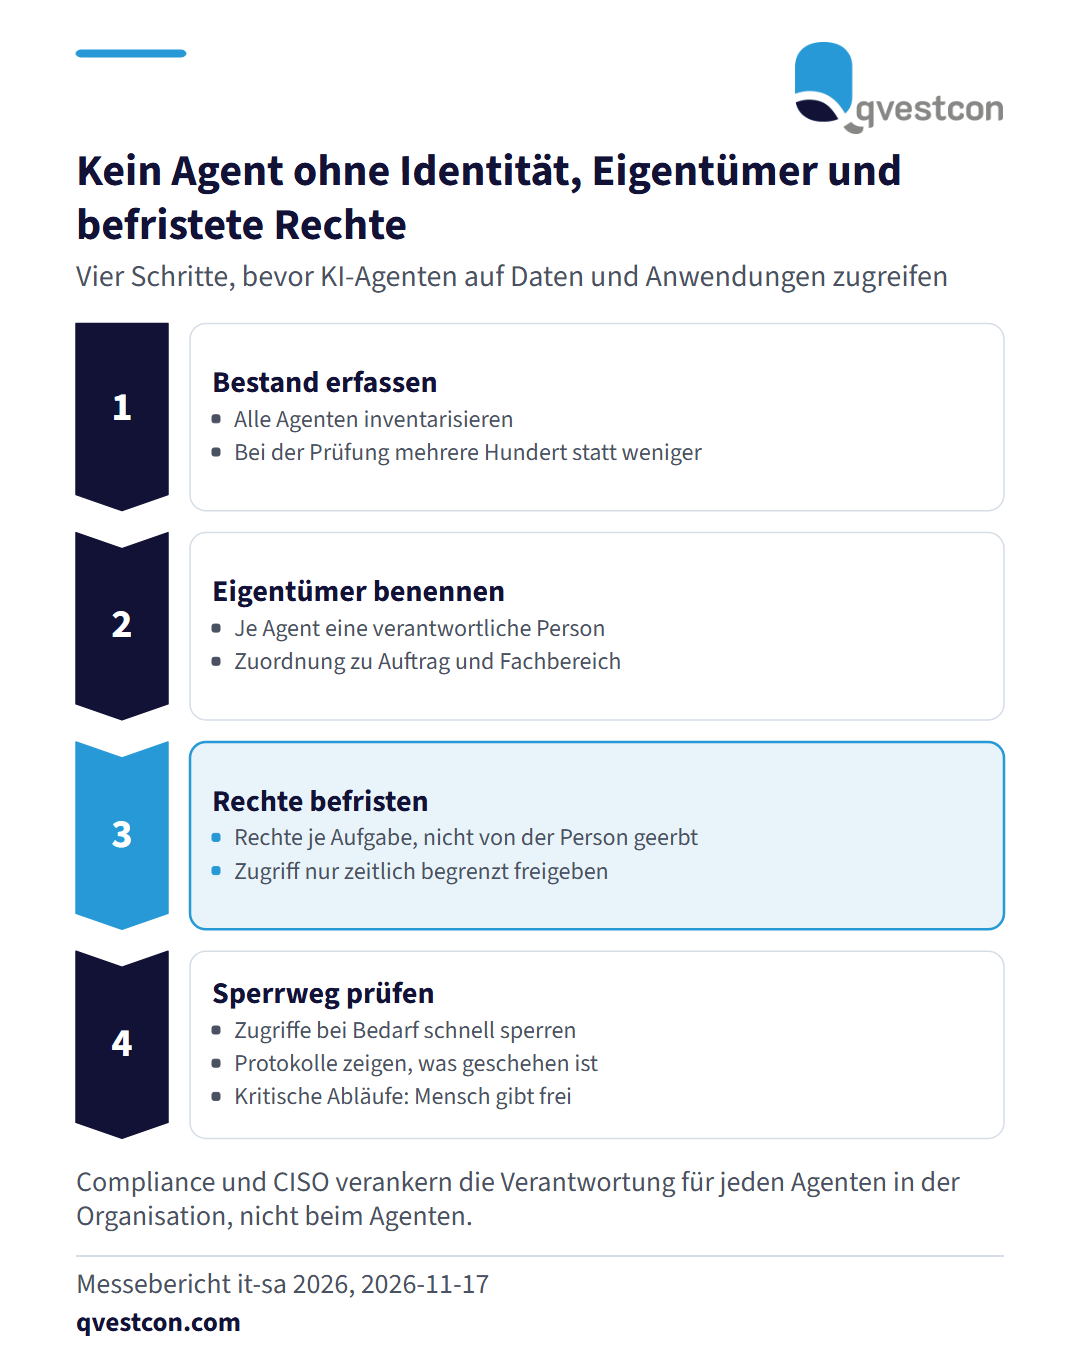
KI-Agenten greifen eigenständig auf Daten und Anwendungen zu und können in kurzer Zeit mehr Zugriffe auslösen als ein Mensch. Das berichtet ein Messebericht von der Sicherheitsmesse it-sa 2026 in Nürnberg. Aussteller beschreiben, dass Unternehmen oft erst nach einer Bestandsaufnahme merken, wie viele Agenten bereits vorhanden sind. Eine Organisation, die mit einer überschaubaren Zahl rechnet, könne bei einer Prüfung mehrere Hundert entdecken. Einig sind sich die Anbieter in fünf Punkten: Jeder Agent braucht eine nachvollziehbare Identität. Seine Rechte sind eng auf die Aufgabe begrenzt und zeitlich befristet. Zugriffe lassen sich bei Bedarf schnell sperren. Protokolle zeigen im Vorfall, was geschehen ist. Daten sind klassifiziert, damit passende Regeln greifen. Für Banken und Versicherer heißt das praktisch: Bestandsliste aller Agenten anlegen, je Agent einen verantwortlichen Eigentümer benennen, Rechte nicht von der Person erben lassen, sondern je Aufgabe vergeben, und festlegen, bei welchen kritischen Abläufen ein Mensch freigibt. Die Verantwortung für das Handeln eines Agenten bleibt bei der Organisation.