
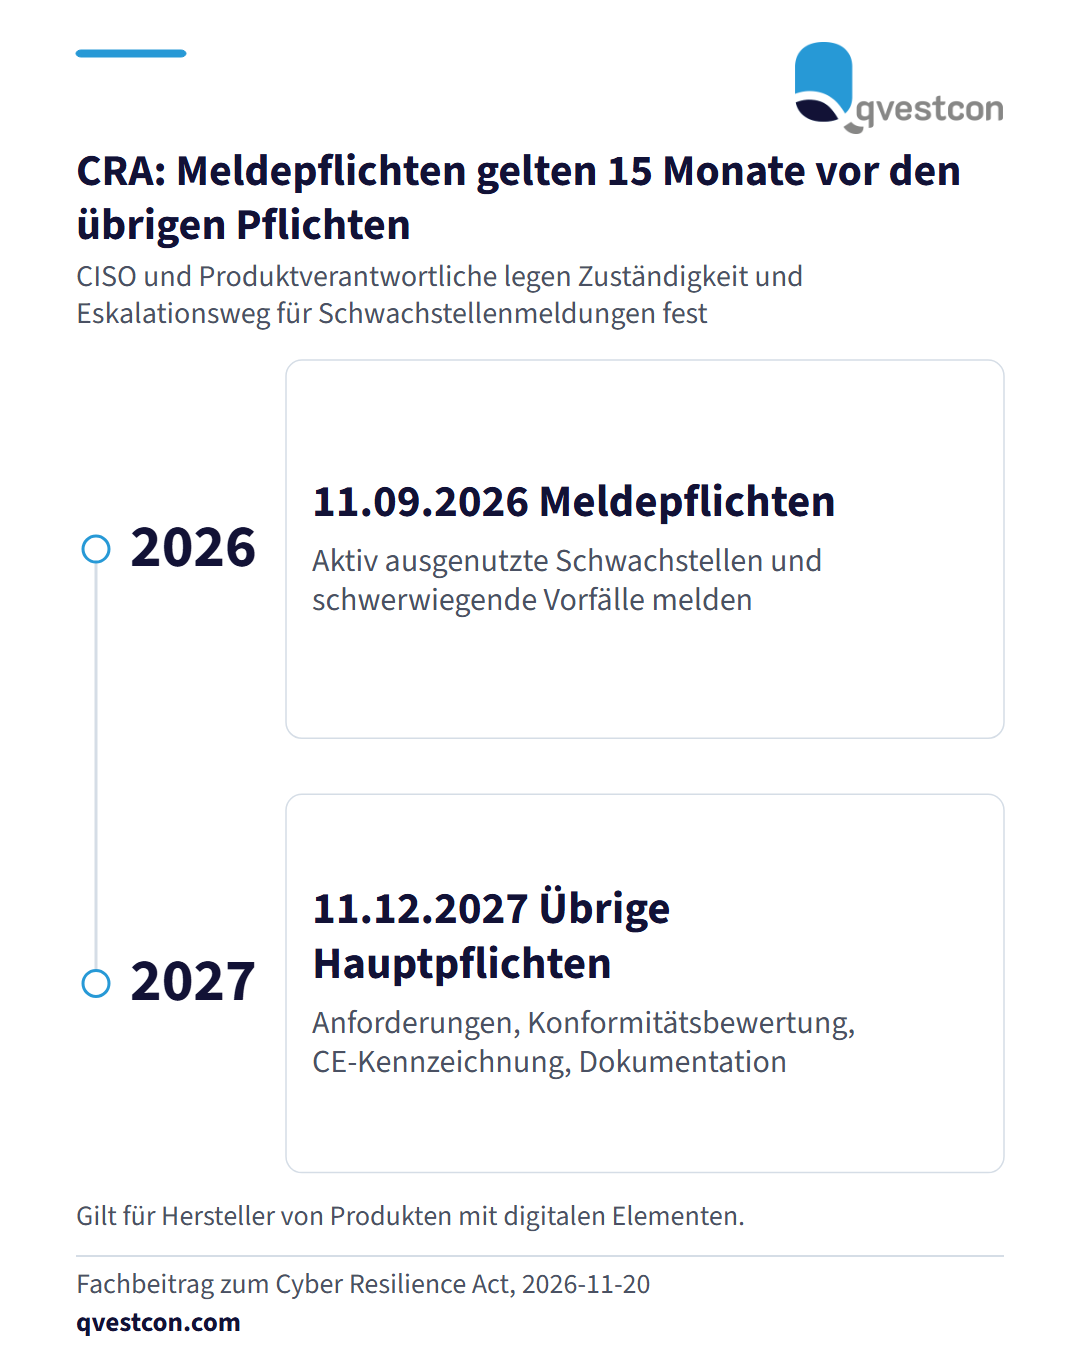
Der Cyber Resilience Act (CRA) verpflichtet Hersteller von Produkten mit digitalen Elementen, Cybersicherheitsrisiken über den gesamten Lebenszyklus zu beherrschen. Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten ab dem 11.09.2026, die übrigen Hauptpflichten ab dem 11.12.2027. Der Fachbeitrag nennt konkrete Bausteine: Threat Modeling vor dem ersten Build, automatisierte Prüfungen in der Build-Pipeline, eine aktuelle Software Bill of Materials (SBOM) je Produktversion, eine erreichbare Kontaktstelle für Sicherheitsforscher und eine Übung, die den Weg von der Schwachstellenmeldung bis zum Sicherheitsupdate durchspielt. Für Banken und Versicherer mit eigener Softwareentwicklung ist das als Einordnung von Qvestcon ein Anlass, Zuständigkeiten und Eskalationswege jetzt festzulegen.