
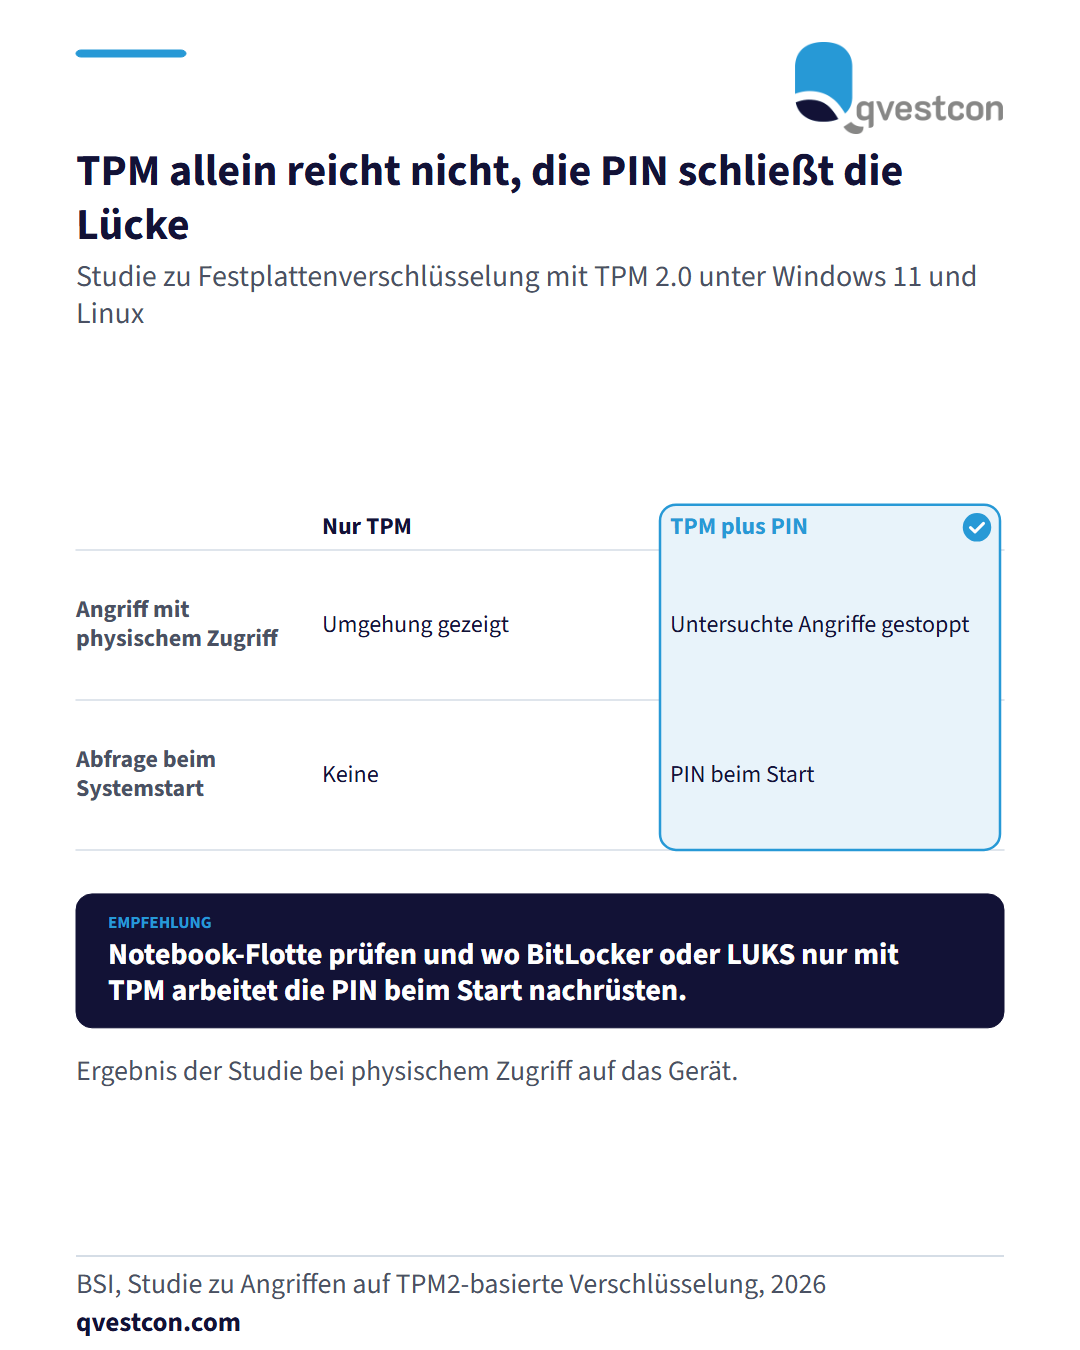
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat eine Studie zu Angriffen auf Festplattenverschlüsselung mit Trusted Platform Module 2.0 (TPM2) veröffentlicht. Untersucht wurden Windows 11 und Linux. Die Angriffe setzen physischen Zugriff auf das Gerät voraus, funktionierten aber auch bei Firmware-TPM. Eine zusätzliche PIN beim Systemstart stoppte die untersuchten Angriffe. Für Banken und Versicherer folgt daraus ein überschaubarer Auftrag an die IT: Prüfen Sie die Konfiguration der Notebook-Flotte. Wo BitLocker oder LUKS nur mit TPM arbeitet, ist die PIN beim Start nachzurüsten. Bei neuen Geräten empfiehlt das BSI ein nach Common Criteria zertifiziertes TPM. Der Konfigurationsstandard für Endgeräte gehört in den nächsten Änderungszyklus.