
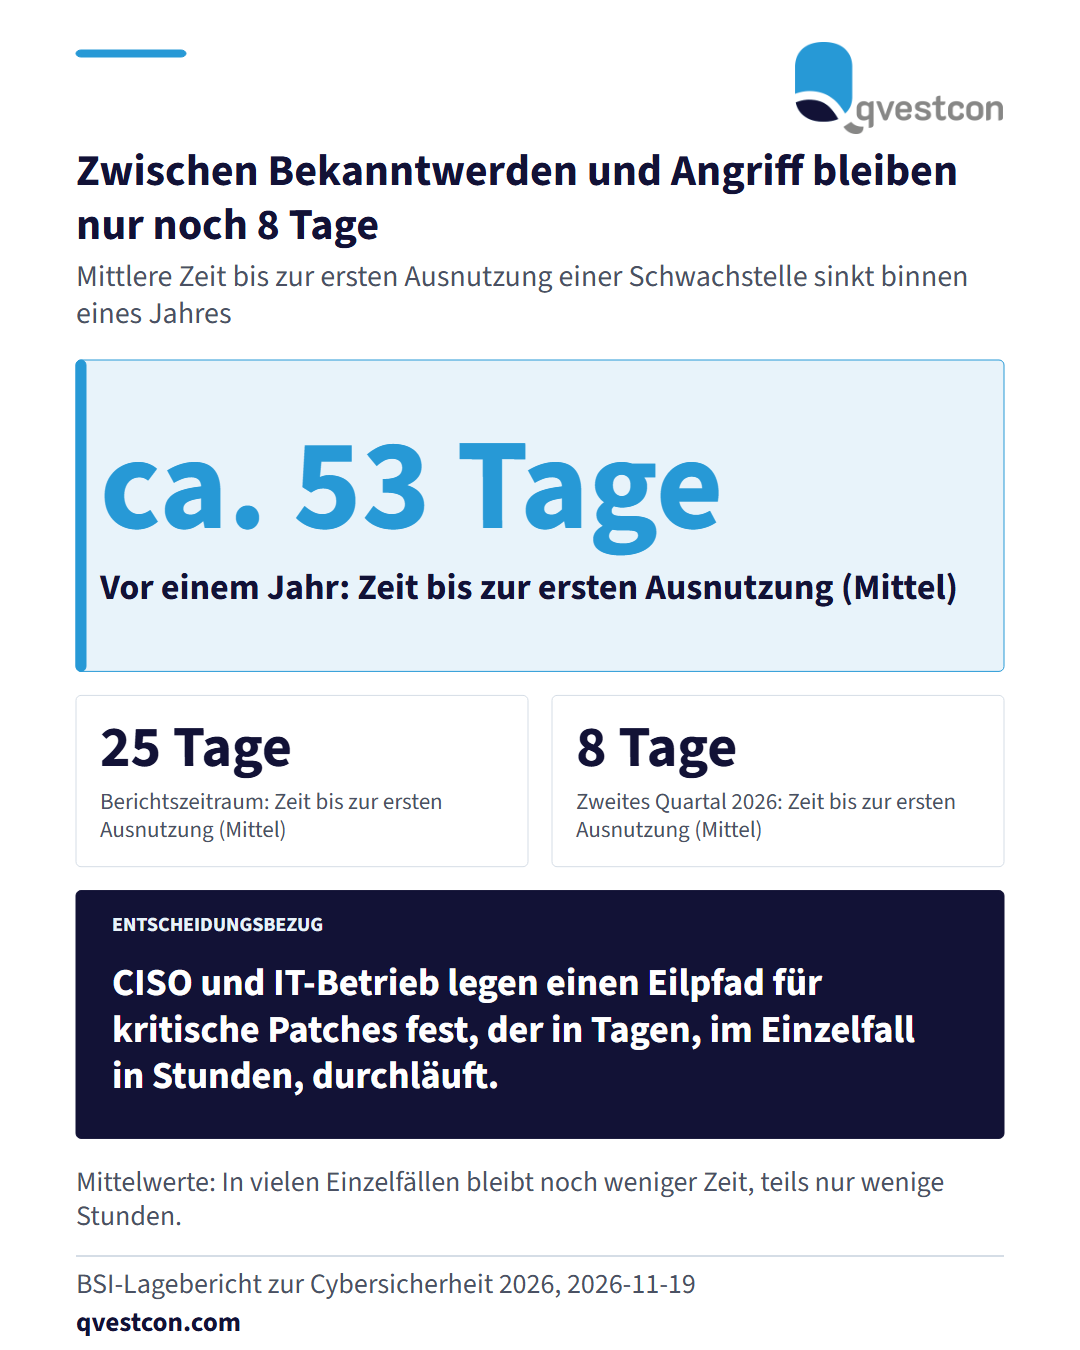
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) stuft die Cyberlage in seinem Lagebericht 2026 erstmals seit 2023 wieder als angespannt bis kritisch ein. Täglich wurden im Schnitt 160 neue Schwachstellen bekannt, 35 Prozent mehr als im vorigen Berichtszeitraum. Die Zeit zwischen Bekanntwerden und erster Ausnutzung sank von etwa 53 Tagen im Vorjahr auf durchschnittlich 25 Tage, im zweiten Quartal 2026 auf 8 Tage. Für Banken und Versicherer folgt daraus eine konkrete Aufgabe: Das Patch-Verfahren muss für kritische Lücken in Tagen, im Einzelfall in Stunden, durchlaufen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank bewährt sich dafür ein Eilpfad mit vorab benannten Entscheidern, ein aktuelles Inventar der aus dem Internet erreichbaren Systeme und ein Blick auf Perimetersysteme, die laut BSI oft von unbekannten Lücken betroffen sind. Neue Verfahren sollten Kryptoagilität vorsehen, also den späteren Austausch von Verschlüsselungsverfahren erlauben. Das BSI nennt dies wegen des näher rückenden Q-Day, dem Zeitpunkt, ab dem Quantencomputer heutige Verschlüsselung brechen können. Als Messgröße für den eigenen Reifegrad taugt der Vergleich mit dem BSI-Befund: In kritischen Infrastrukturen erreichen 78 Prozent das Mindestniveau im Informationssicherheits-Managementsystem.