
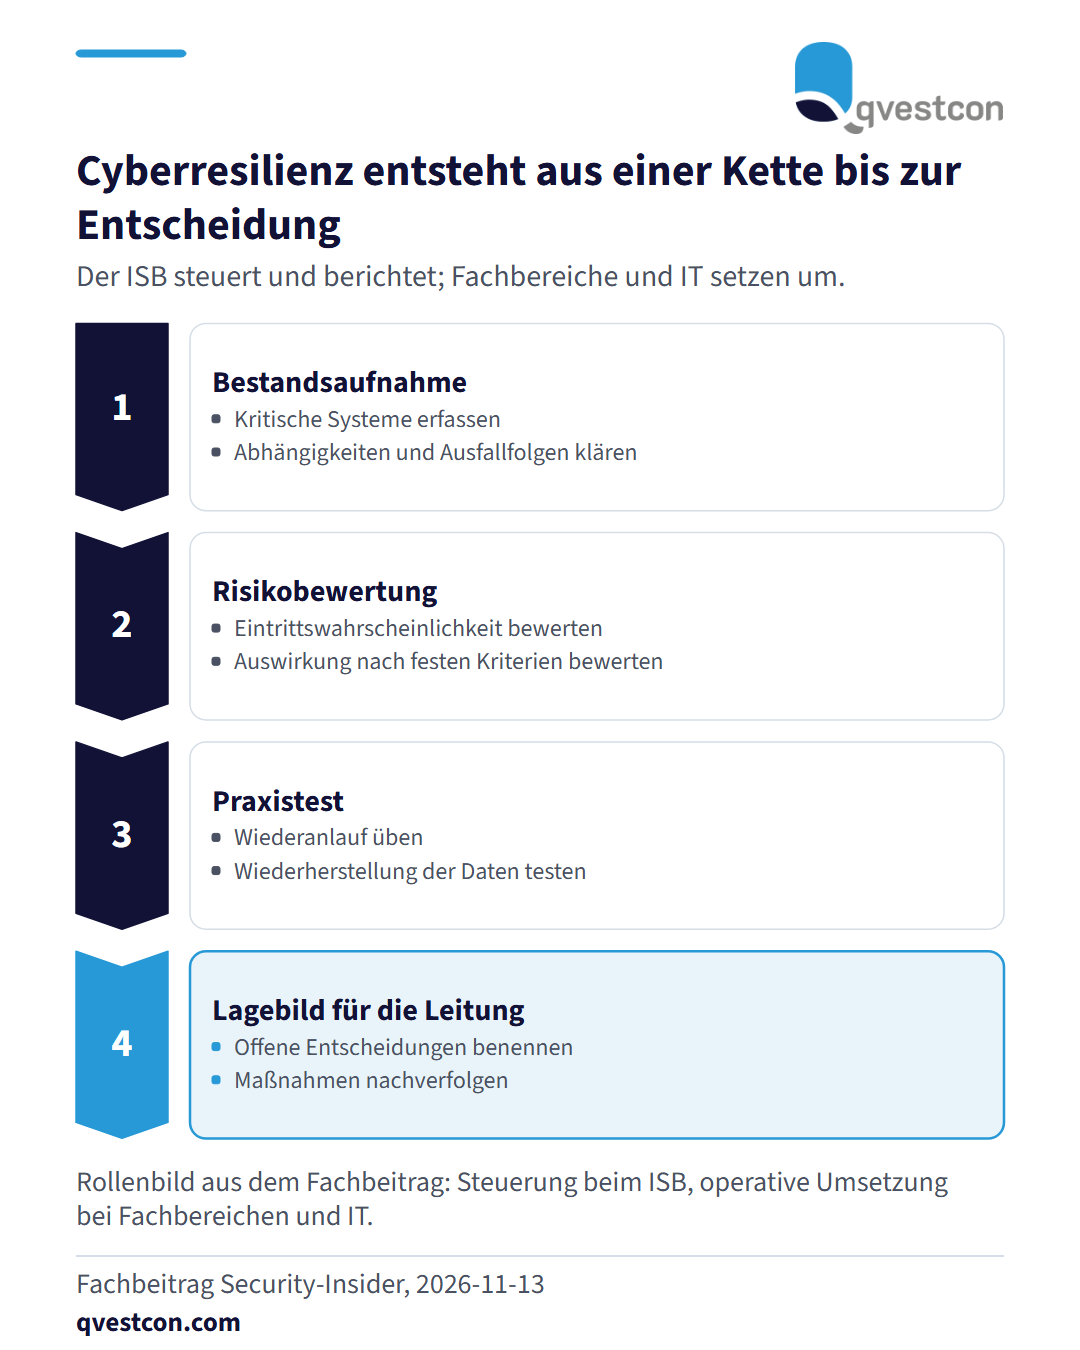
Cyberresilienz scheitert nach der Quelle selten an einzelnen Schutzmaßnahmen. Häufig fehlt der Überblick über kritische Systeme, Abhängigkeiten und Ausfallfolgen. Ein externer Informationssicherheitsbeauftragter (ISB) bewertet Risiken, entwickelt Handlungsempfehlungen und verfolgt deren Bearbeitung für die Geschäftsführung. Die operative Umsetzung bleibt bei Fachbereichen und Informationstechnik (IT). Für die Praxis beginnt die Steuerung mit einer Bestandsaufnahme der Infrastruktur. Danach bewerten Verantwortliche Eintrittswahrscheinlichkeit und Auswirkung nach festen Kriterien. Sie testen den Wiederanlauf und die Wiederherstellung gesicherter Daten unter realistischen Bedingungen. Ein Informationssicherheitsmanagementsystem (ISMS) hält Rollen, Maßnahmen und Berichtswege zusammen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank schafft erst ein verdichtetes Lagebild mit offenen Entscheidungen die Grundlage für wirksame Steuerung.