
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Cyberangriff: Notaufnahme im Kreis­kran­ken­haus Greiz nimmt keine Patienten auf

Seit dem Sonntagmorgen des 15. Novembers 2026 beschäftigt ein Hackerangriff das Kreis­kran­ken­haus Greiz-Ronneburg in Thüringen. Mehrere Systeme sind betroffen. Die Notaufnahme nimmt weiterhin keine neuen Patienten auf, die Leitstelle in Gera entscheidet, wo die beste Versorgung erfolgen kann. Wie lange die Einschränkung dauert, ist laut dem Sprecher des Landratsamts offen. Geplante Behandlungen können je nach Einzelfall stattfinden. Art des Angriffs und eine mögliche Löse­geld­for­de­rung nannte der Sprecher nicht, das Lan­des­kri­mi­nal­amt ermittelt. Die Meldung ist ein Beispiel dafür, wie ein Cyberangriff den Kernbetrieb einer Organisation über Tage einschränkt. Für Banken und Versicherer lässt sich daraus eine Prüfaufgabe für COO und CISO ableiten: Für den Teilbetrieb muss vorab feststehen, welche Leistungen weiterlaufen, über welchen Ausweichweg Kunden erreicht werden und wer diese Ent­schei­dun­gen trifft. Bei unseren Kunden hat sich bewährt, diese Festlegung mit der Notfallübung zu verbinden, damit sie im Ernstfall nicht erst entwickelt werden muss.

Cyber

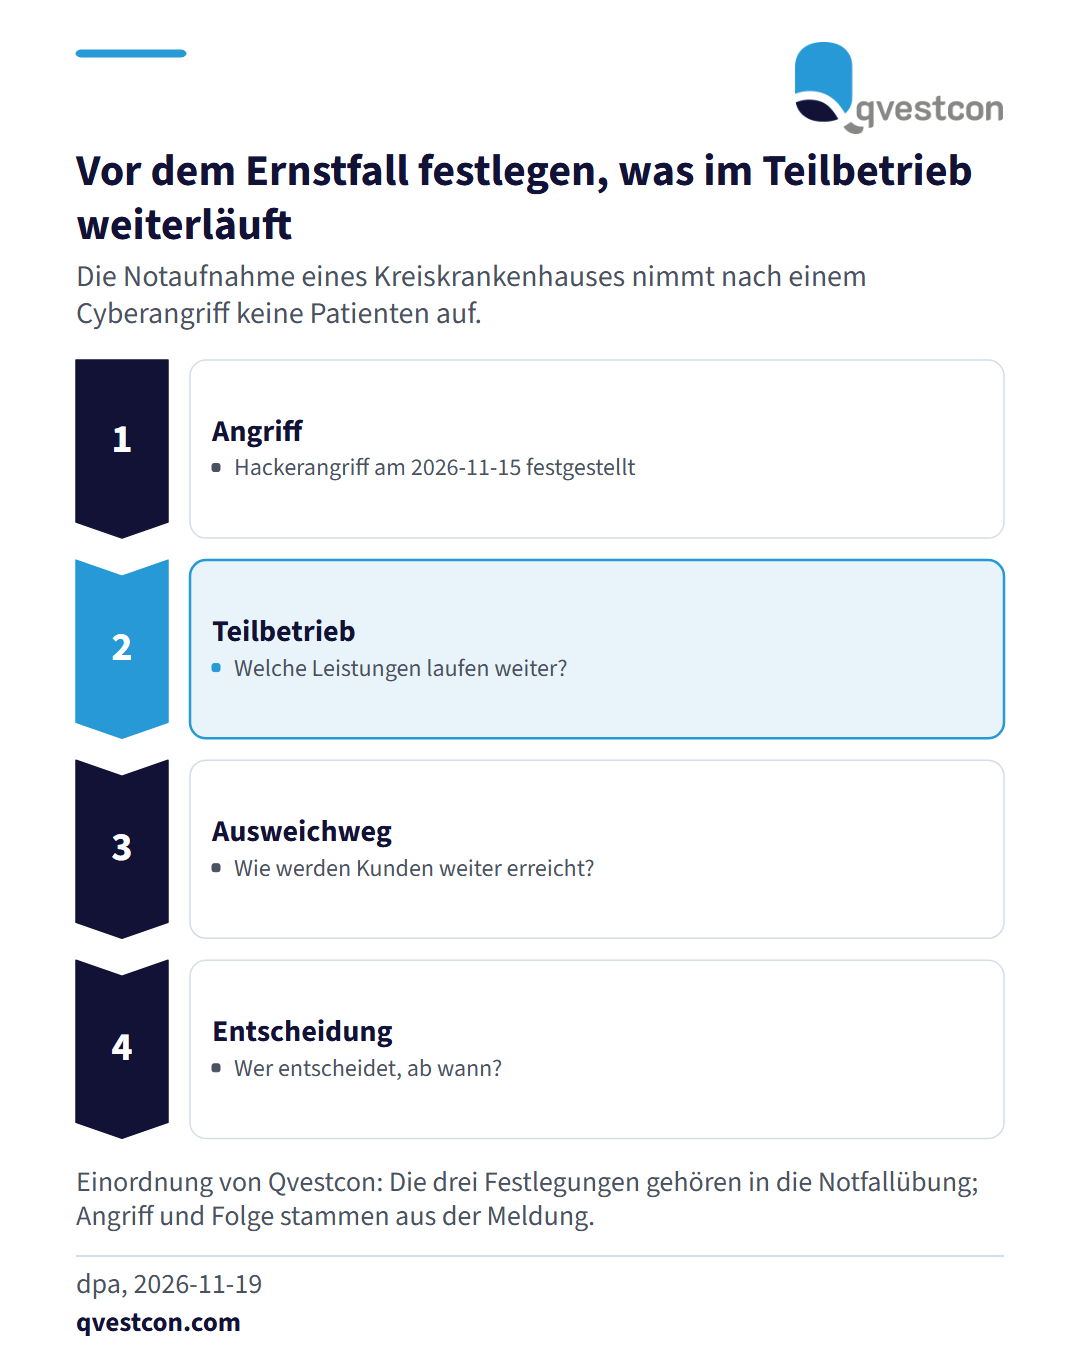
Vier Phasen: Angriff festgestellt am 2026-11-15, Teilbetrieb mit der Frage, welche Leistungen weiterlaufen, Ausweichweg für die Erreichbarkeit der Kunden und Entscheidung darüber, wer wann entscheidet.

Seit dem Sonntagmorgen des 15. Novembers 2026 beschäftigt ein Hackerangriff das Kreis­kran­ken­haus Greiz-Ronneburg in Thüringen. Mehrere Systeme sind betroffen. Die Notaufnahme nimmt weiterhin keine neuen Patienten auf, die Leitstelle in Gera entscheidet, wo die beste Versorgung erfolgen kann. Wie lange die Einschränkung dauert, ist laut dem Sprecher des Landratsamts offen. Geplante Behandlungen können je nach Einzelfall stattfinden. Art des Angriffs und eine mögliche Löse­geld­for­de­rung nannte der Sprecher nicht, das Lan­des­kri­mi­nal­amt ermittelt. Die Meldung ist ein Beispiel dafür, wie ein Cyberangriff den Kernbetrieb einer Organisation über Tage einschränkt. Für Banken und Versicherer lässt sich daraus eine Prüfaufgabe für COO und CISO ableiten: Für den Teilbetrieb muss vorab feststehen, welche Leistungen weiterlaufen, über welchen Ausweichweg Kunden erreicht werden und wer diese Ent­schei­dun­gen trifft. Bei unseren Kunden hat sich bewährt, diese Festlegung mit der Notfallübung zu verbinden, damit sie im Ernstfall nicht erst entwickelt werden muss.

Ori­gi­nal­quelle: Security-Insider (dpa) →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News