
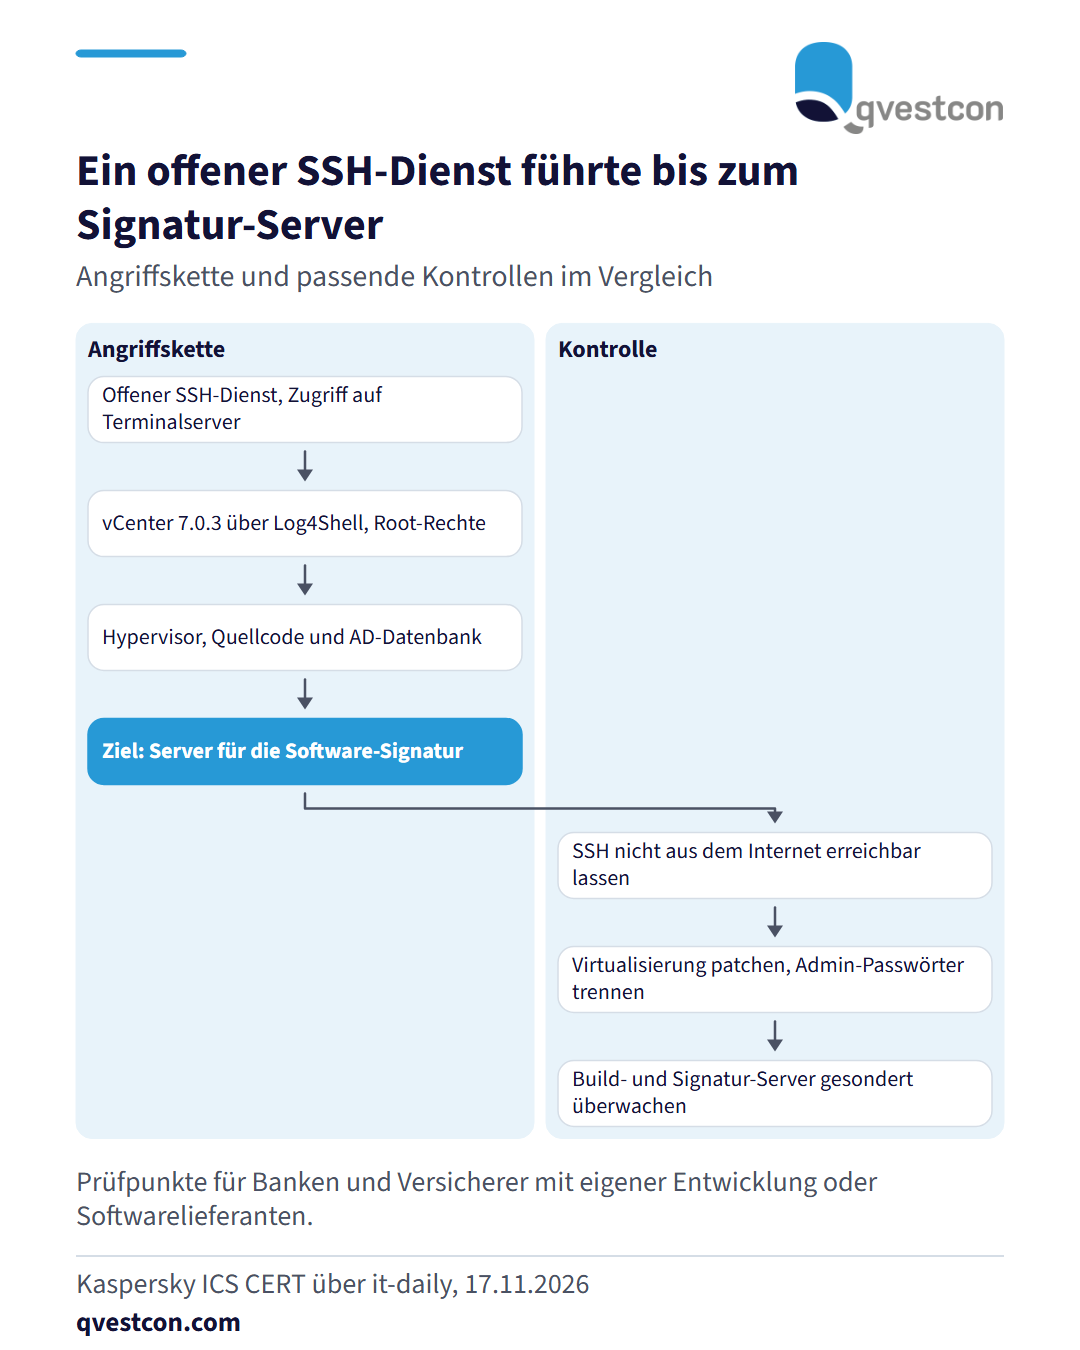
Kaspersky ICS CERT hat einen monatelangen Einbruch in die Entwicklungsumgebung eines russischen Softwareherstellers beschrieben. Die Angreifer kamen über einen offen erreichbaren SSH-Dienst auf einen Linux-Terminalserver. Danach nutzten sie die bekannte Lücke Log4Shell (CVE-2021-44228) in einem ungepatchten VMware-vCenter-Server der Version 7.0.3 und erlangten Root-Rechte auf dem Hypervisor. Sie griffen auf Quellcode, Ansible und die Active-Directory-Datenbank zu und nutzten identische Administratorpasswörter über mehrere Domänen. Besonderes Interesse galt dem Server, der fertige Software-Builds signiert. Ende Juli folgte ein Phishing-Versuch, der SPF- und DKIM-Prüfungen bestand, weil offenbar ein privater Schlüssel des Mailservers erbeutet worden war. Die Sicherheitssysteme blockierten ihn. Für Banken und Versicherer mit eigener Entwicklung oder Softwarelieferanten ergeben sich vier Prüfpunkte: Log4Shell-Reste auch in Verwaltungssystemen der Virtualisierung suchen, SSH nicht aus dem Internet erreichbar lassen, Administratorpasswörter je Domäne trennen und Build- und Signatur-Server gesondert überwachen.