
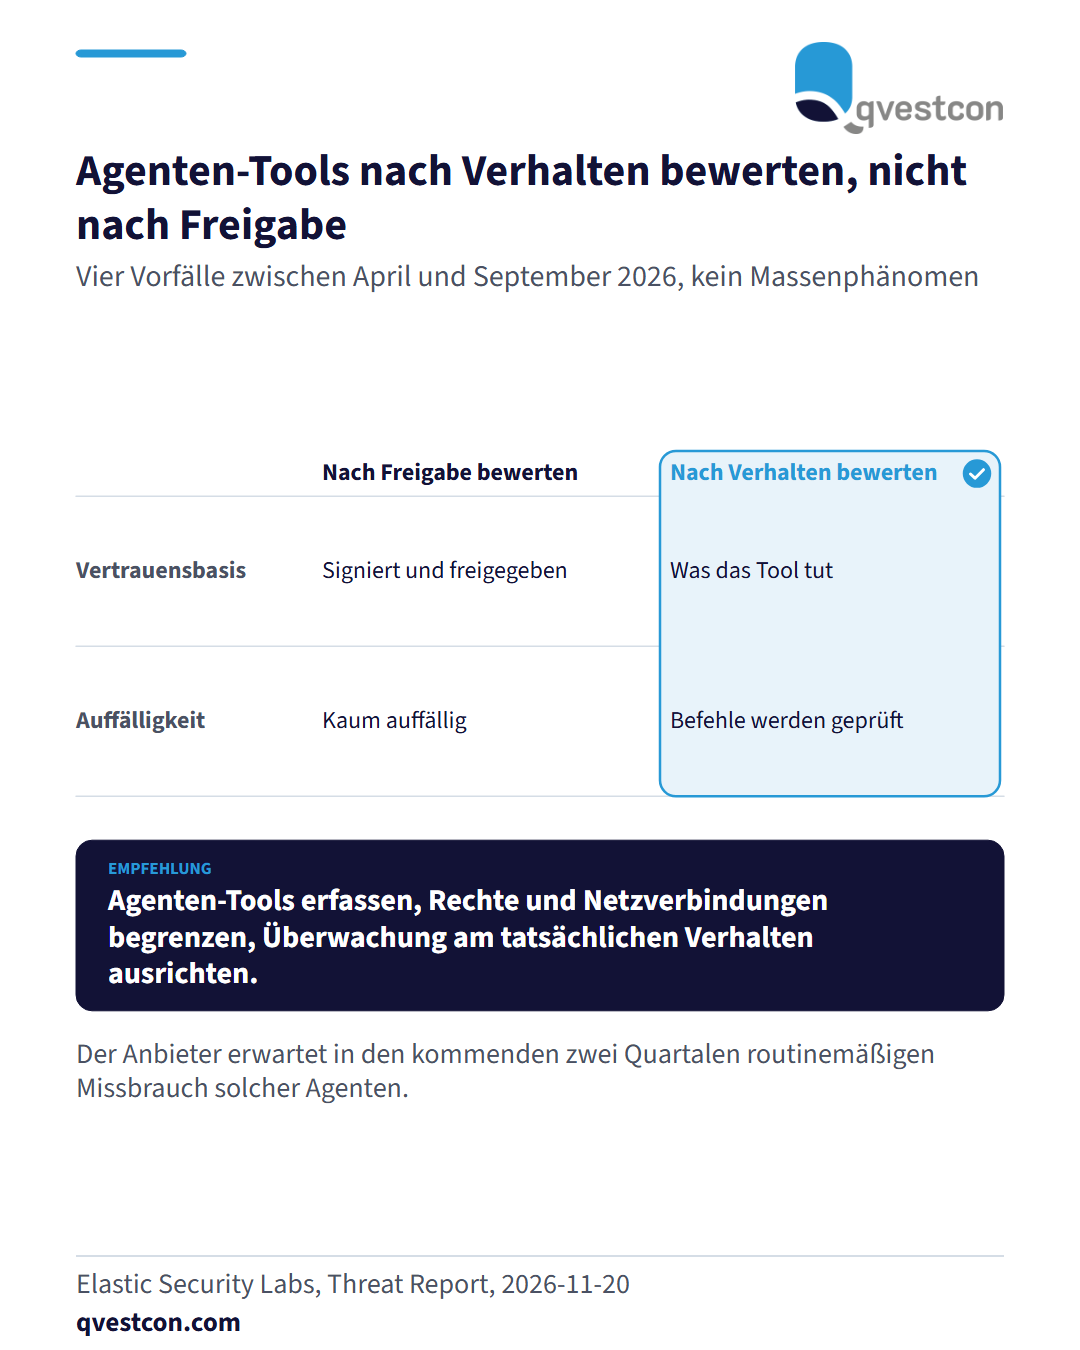
Ein Sicherheitsanbieter dokumentiert in seinem Threat Report vier Vorfälle aus Kundenumgebungen zwischen April und September 2026. Angreifer, die bereits im System waren, führten Befehle über installierte KI-Coding-Agenten oder KI-Desktop-Apps aus. Diese Programme sind signiert, oft freigegeben und dürfen Systembefehle ausführen. Sicherheitswerkzeuge behandeln sie daher als vertrauenswürdig. In einem Fall entstand so ein Tunnel zu einem externen Server, in einem anderen wurden interne Dokumente und der Schlüsselbund des Nutzers ausgelesen. Zudem nutzte ein Wurm manipulierte Konfigurationsdateien von Repositories, sodass schon das Öffnen eines Projekts Schadcode startete. Vier Fälle eines einzelnen Anbieters sind noch kein Massenphänomen. Der Anbieter erwartet aber, dass solche Agenten in den kommenden zwei Quartalen routinemäßig missbraucht werden. Praktische Schritte für CISO und IT: Alle Agenten-Tools auf Arbeitsplätzen erfassen, Zugriffsrechte und Netzverbindungen begrenzen und die Überwachung nach dem tatsächlichen Verhalten der Tools ausrichten statt nach ihrer Freigabe.