
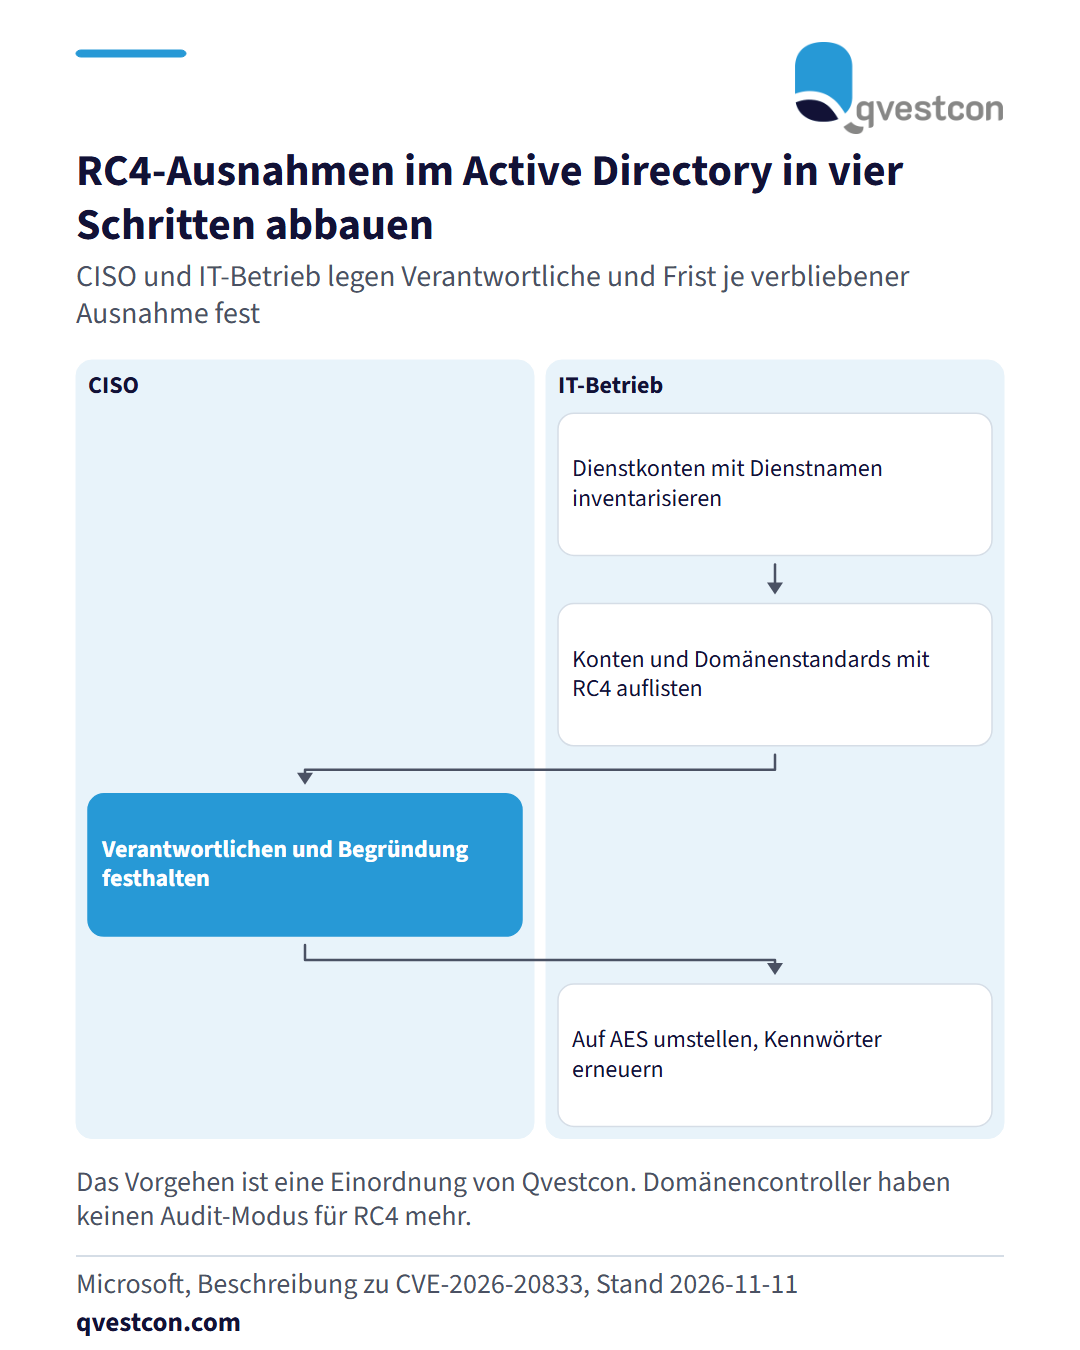
Seit dem Juli-Update kennen Windows-Domänencontroller keinen Audit-Modus für RC4 mehr. RC4 bleibt nur dort erlaubt, wo ein Konto oder der Domänenstandard es ausdrücklich zulässt. Der Hintergrund: Windows nutzt RC4 bei Kerberos als RC4-HMAC mit dem NT-Hash des Kennworts ohne Salt als Schlüssel. Solche Tickets lassen sich offline deutlich schneller knacken als AES-Tickets. Für jedes Konto mit Service Principal Name (registrierter Dienstname) darf jeder angemeldete Benutzer ein Dienstticket anfordern. Die Sicherheitslücke CVE-2026-20833 ermöglicht nach Microsofts Beschreibung dieses sogenannte Kerberoasting mit RC4-Tickets. Wer die verbliebenen Ausnahmen finden will, wertet die Windows-Ereignisprotokolle aus und prüft die Anmeldetickets mit PowerShell-Skripten. Für CISO und IT-Betrieb ergibt sich eine klare Reihenfolge: Dienstkonten mit Dienstnamen inventarisieren, Konten und Domänenstandards mit RC4-Erlaubnis auflisten, je Ausnahme einen Verantwortlichen und eine Begründung festhalten, die Ausnahme dann auf AES umstellen und die Kennwörter der Dienstkonten erneuern. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank sind es meist wenige, lange vergessene Dienstkonten, die den Abbau aufhalten. Der Originalartikel ist nur mit Registrierung vollständig lesbar.