
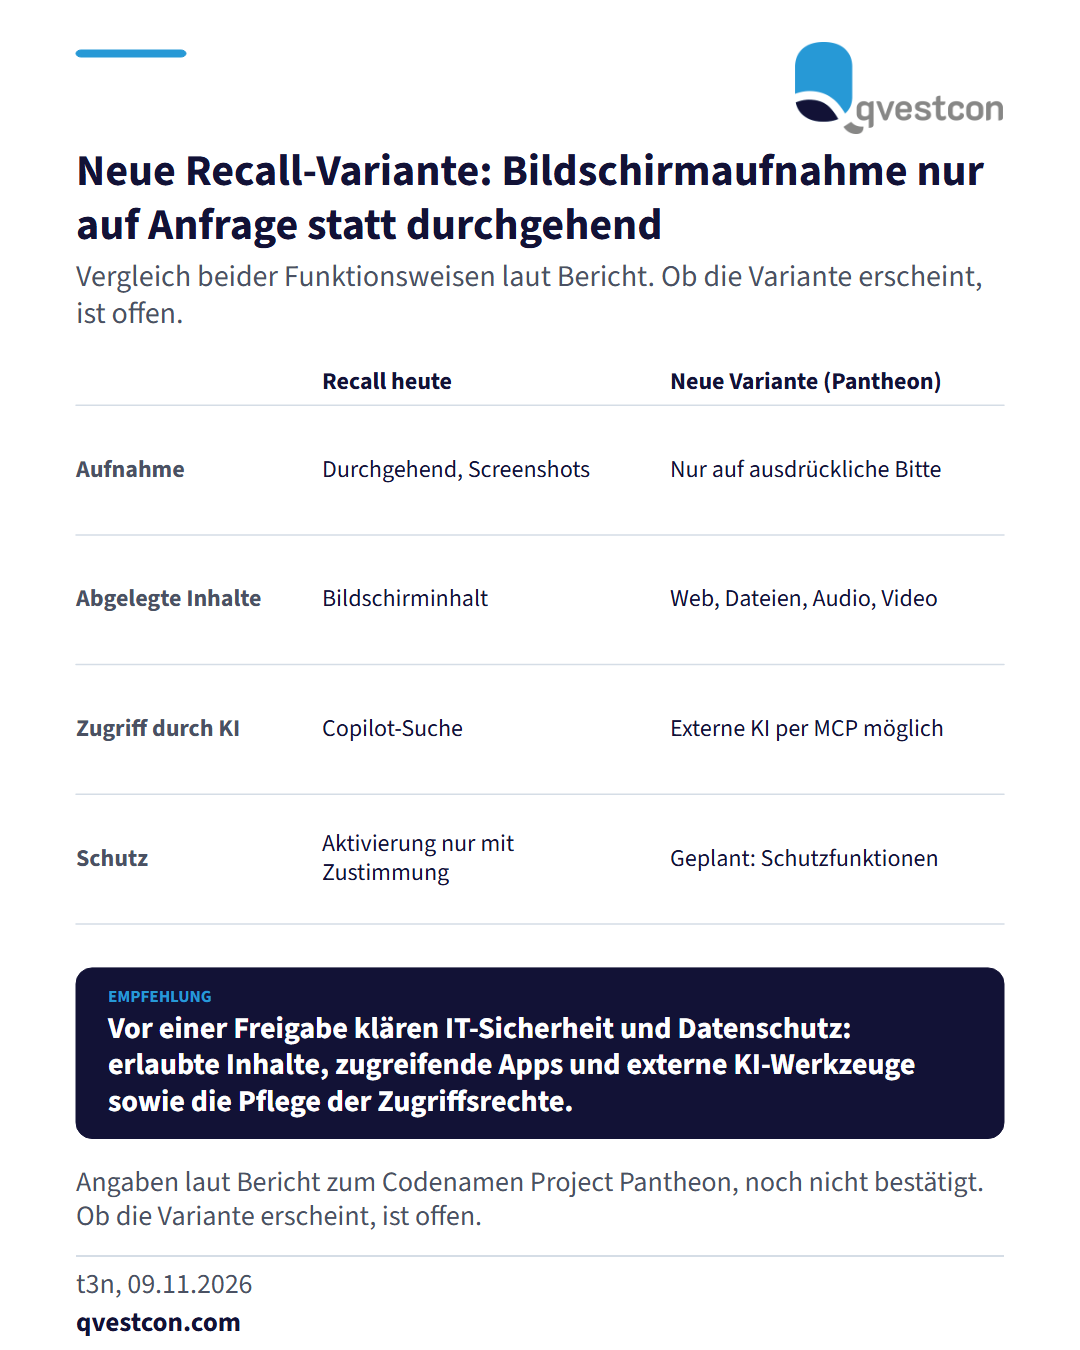
Microsoft arbeitet laut t3n an einer neuen Fassung der Recall-Funktion für Windows 11. Die App mit dem Codenamen „Project Pantheon“ legt „Context Vaults“ an und nimmt nur dann ein Bild des Bildschirms auf, wenn Nutzer die KI ausdrücklich darum bitten. Auch Webseiten, Dateien, Text sowie Audio- und Videodateien lassen sich ablegen. Über das Model Context Protocol (MCP, Schnittstelle für KI-Werkzeuge) könnten externe KI-Tools wie Claude und Cursor auf die gespeicherten Daten zugreifen. Sicherheitsexperten fürchten bei einer durchgehenden Screenshot-Funktion versteckte Prompt-Injektionen (manipulative Befehle in Inhalten). Geplant sind laut Bericht Verschlüsselung, einzeln einstellbare Zugriffsrechte für Apps und ein Schutz über Windows Hello. Ob die Variante erscheint, ist offen. Für Banken und Versicherer heißt das: Vor einer Freigabe solcher KI-Funktionen auf Arbeitsplätzen klären IT-Sicherheit und Datenschutz, welche Inhalte in den Tresoren landen dürfen, welche Apps und externen KI-Tools zugreifen und wer die Zugriffsrechte pflegt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, neue KI-Funktionen zunächst per Richtlinie zu sperren und erst nach dokumentierter Risikobewertung für einzelne Gruppen zu öffnen.