
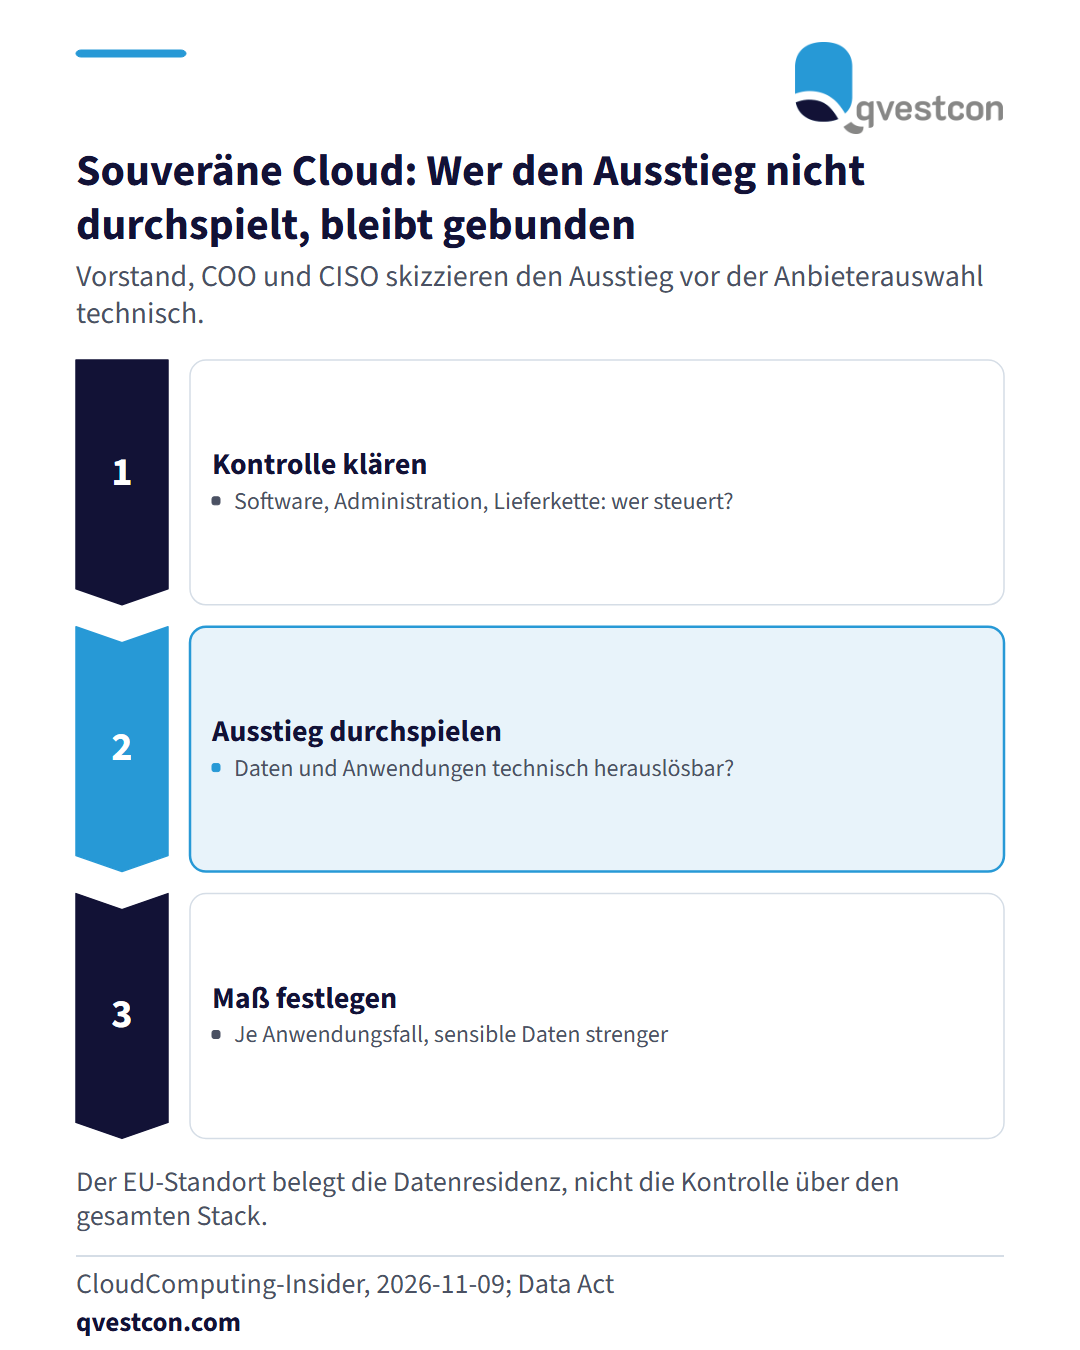
Eine souveräne Cloud bemisst sich 2026 an der Kontrolle über Software, Administration, Lieferketten und Schnittstellen. Ein Rechenzentrum in der EU erfüllt die Datenresidenz und beantwortet diese Kontrollfragen allein nicht. Der Data Act soll den Anbieterwechsel bei Cloud- und anderen Datenverarbeitungsdiensten erleichtern und die Interoperabilität verbessern. Für Banken und Versicherer wird die Exit-Fähigkeit damit zum Prüfkriterium jeder Auslagerung: Wer Daten und Anwendungen technisch nicht aus einer Umgebung herauslösen kann, bleibt trotz vertraglicher Zusicherungen gebunden. Praktisch hilft diese Reihenfolge. Erstens wird je Cloud-Anwendung festgehalten, wer Software, Administration und Zulieferer kontrolliert. Zweitens wird der Ausstieg technisch durchgespielt. Drittens wird je Anwendungsfall das nötige Maß an Souveränität bestimmt, denn für hochsensible Verwaltungs-, Gesundheits- oder Forschungsdaten gelten andere Anforderungen als für weniger kritische Workloads. Offene Software schafft Transparenz und ist laut Quelle kein automatischer Beleg für Souveränität. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, die Ausstiegsfrage schon vor der Anbieterauswahl technisch zu skizzieren.