
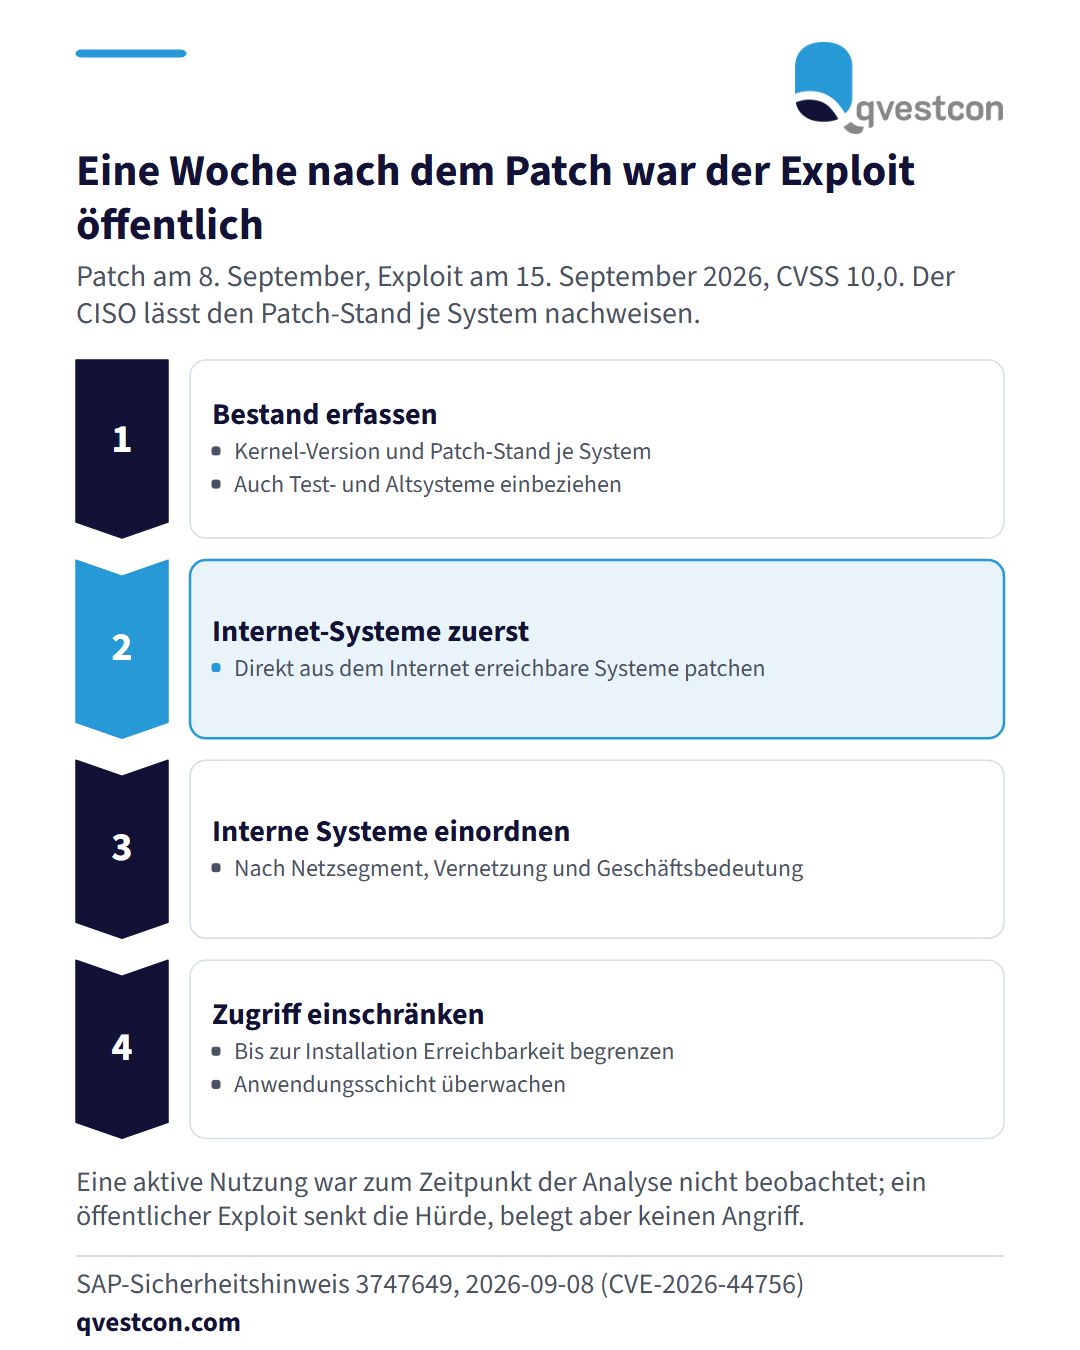
Die SAP-Sicherheitslücke OVERPASS (CVE-2026-44756) im Systemkern erreicht den CVSS-Wert 10,0 und erlaubt ohne Anmeldung die Ausführung von Betriebssystembefehlen. SAP stellte den Patch am 8. September 2026 bereit (Sicherheitshinweis 3747649). Eine Woche später, am 15. September, tauchte ein passender Exploit in der Historie des Open-Source-Toolkits SAPMAP auf GitHub auf. Eine aktive Nutzung war zum Zeitpunkt der Analyse nicht beobachtet worden. Für die Praxis empfiehlt sich diese Reihenfolge: Erstens Kernel-Version und Patch-Stand jedes SAP-Systems erfassen, auch Test- und Altsysteme. Zweitens direkt aus dem Internet erreichbare Systeme zuerst aktualisieren. Drittens intern erreichbare Systeme nach Netzwerksegment, Vernetzung und Geschäftsbedeutung einordnen. Viertens bis zur Installation die Erreichbarkeit einschränken und die Anwendungsschicht überwachen. Umgesetzt ist die Maßnahme, wenn der Patch-Stand je System belegt ist.