
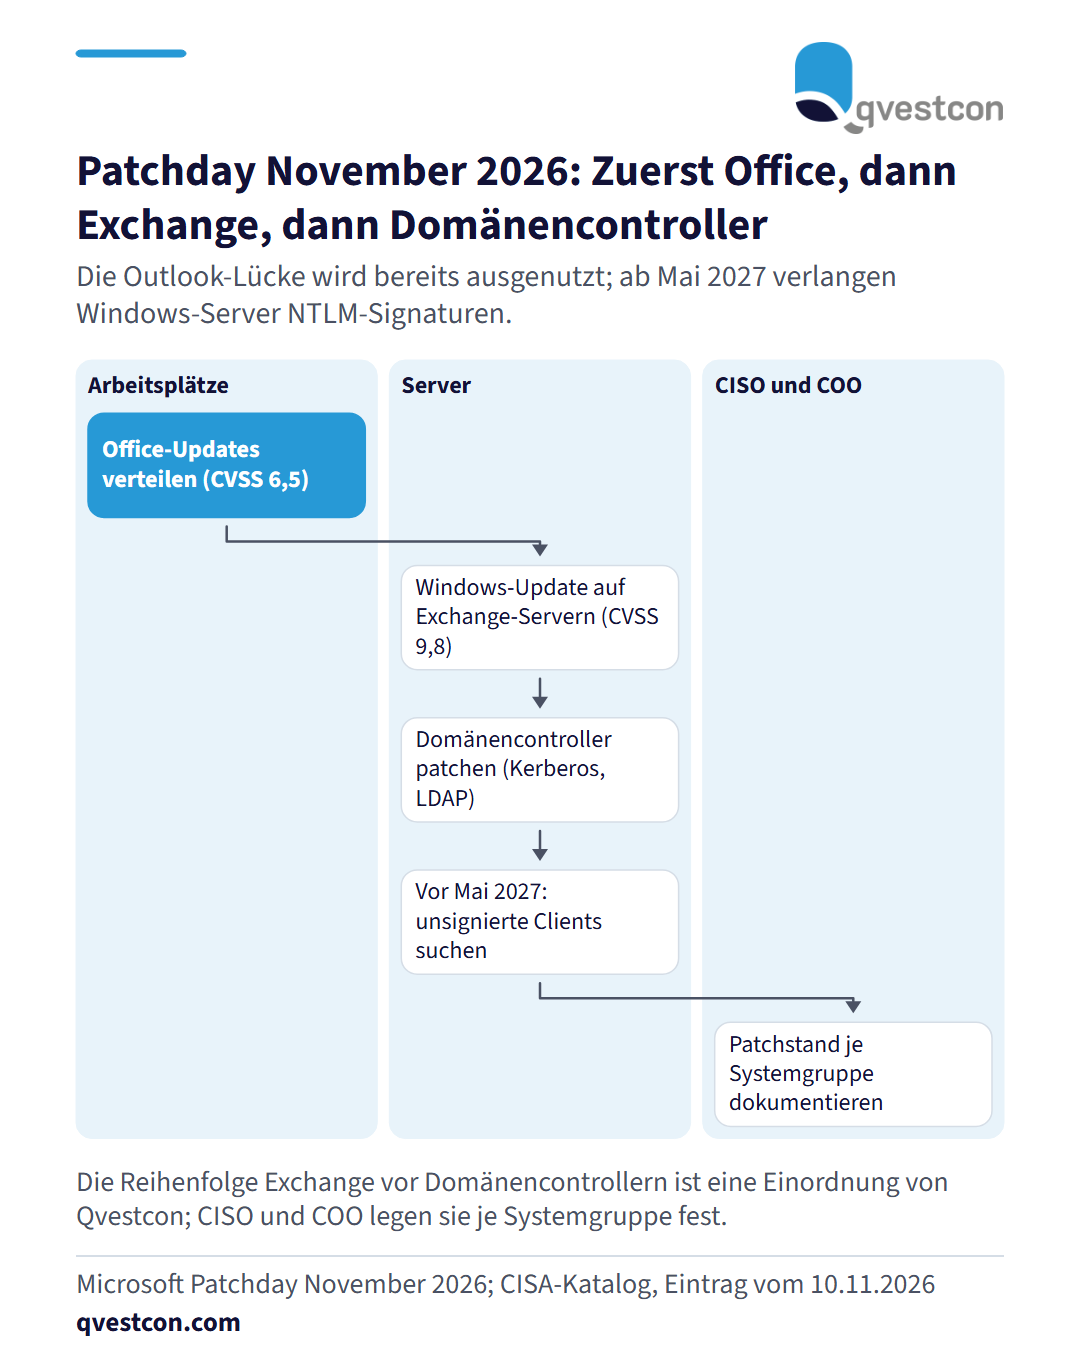
Microsoft hat im November 2026 fast 1.100 Schwachstellen geschlossen, über 60 davon kritisch. Die CISA führt die Outlook-Lücke CVE-2026-124194 (CVSS 6,5) seit dem 10.11.2026 im Katalog der ausgenutzten Schwachstellen. Der Angriff gelingt über eine manipulierte Nachrichtendatei, sobald der Empfänger sie öffnet. Outlook sendet dann den NTLMv2-Hash an einen Standort des Angreifers. Die Quelle empfiehlt, die Office-Updates zuerst zu verteilen. Für Banken und Versicherer bedeutet das eine feste Reihenfolge im Patchprozess: erstens Office-Updates auf allen Arbeitsplätzen, zweitens das Windows-Update auf den Exchange-Servern wegen CVE-2026-116928 in Windows Search (CVSS 9,8), drittens Domänencontroller wegen der Kerberos- und LDAP-Lücken. Windows 11 23H2 Enterprise und Education erhält mit KB5131087 zum letzten Mal Sicherheitsfixes, auch .NET 8 und .NET 9 laufen aus. Windows-Server-Systeme sollen ab Mai 2027 NTLM-Signaturen verlangen. Administratoren sollten vorher über die Ereignisse 4022 und 4023 unsignierte Clients suchen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hilft ein dokumentierter Patchstand je Systemgruppe, den Nachweis gegenüber Revision und Aufsicht schnell zu führen. Die Einordnung stammt von Qvestcon.