
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Managed Security mit SOC: Drei Prüfpunkte vor der Auswahl

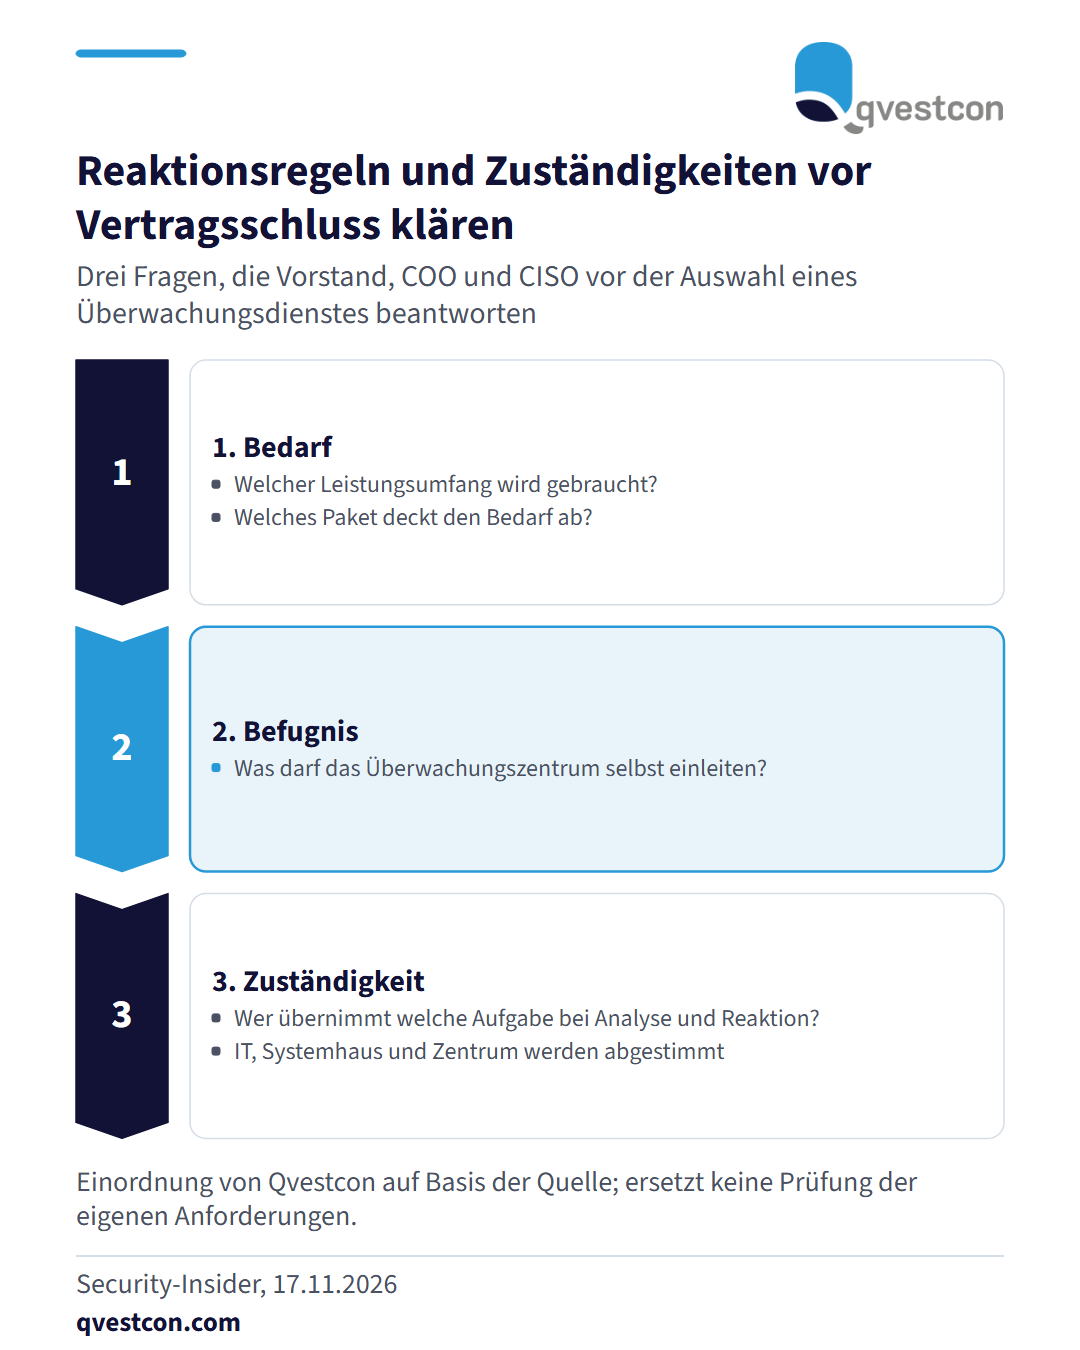
Die Deutsche Telekom bietet mit Cyberprotect einen Dienst an, der End­punkt­schutz (EPP) mit Erkennung und Reaktion auf Endgeräten (EDR) und der Überwachung durch ein Security Operations Center (SOC) verbindet. Das SOC bewertet Meldungen und kann je nach Schweregrad und vorab festgelegten Regeln Gegen­maß­nah­men einleiten, etwa ein betroffenes Gerät isolieren. Es gibt drei Pakete (Basic, Comfort, Advanced). Als Beispielpreis nennt die Telekom rund 2.500 € jährlich bei 25 Endgeräten. Vor einer Entscheidung sollten drei Punkte geklärt sein: Welches Paket deckt den tatsächlichen Bedarf ab? Welche Maßnahmen darf das SOC bei einem kritischen Alarm selbständig einleiten? Wer übernimmt bei Analyse und Reaktion welche Aufgabe, SOC, interne IT oder Systemhaus? Die Quelle weist darauf hin, dass die Dokumentation von Sicher­heits­er­eig­nis­sen die Nach­voll­zieh­bar­keit erleichtert, aber keine Prüfung ersetzt, welche regu­la­to­ri­schen oder vertraglichen Anforderungen für ein Unternehmen gelten. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lohnt es sich, die Reak­ti­ons­re­geln vor Ver­trags­schluss schriftlich festzulegen und in die Dienst­leis­ter­steue­rung aufzunehmen. Preis und Leis­tungs­um­fang sind Angaben des Anbieters.

Dienstleister

Drei Phasen vor der Auswahl eines Managed-Security-Dienstes: Bedarf klären, Befugnisse des Überwachungszentrums festlegen, Zuständigkeiten für Analyse und Reaktion verteilen.

Die Deutsche Telekom bietet mit Cyberprotect einen Dienst an, der End­punkt­schutz (EPP) mit Erkennung und Reaktion auf Endgeräten (EDR) und der Überwachung durch ein Security Operations Center (SOC) verbindet. Das SOC bewertet Meldungen und kann je nach Schweregrad und vorab festgelegten Regeln Gegen­maß­nah­men einleiten, etwa ein betroffenes Gerät isolieren. Es gibt drei Pakete (Basic, Comfort, Advanced). Als Beispielpreis nennt die Telekom rund 2.500 € jährlich bei 25 Endgeräten. Vor einer Entscheidung sollten drei Punkte geklärt sein: Welches Paket deckt den tatsächlichen Bedarf ab? Welche Maßnahmen darf das SOC bei einem kritischen Alarm selbständig einleiten? Wer übernimmt bei Analyse und Reaktion welche Aufgabe, SOC, interne IT oder Systemhaus? Die Quelle weist darauf hin, dass die Dokumentation von Sicher­heits­er­eig­nis­sen die Nach­voll­zieh­bar­keit erleichtert, aber keine Prüfung ersetzt, welche regu­la­to­ri­schen oder vertraglichen Anforderungen für ein Unternehmen gelten. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lohnt es sich, die Reak­ti­ons­re­geln vor Ver­trags­schluss schriftlich festzulegen und in die Dienst­leis­ter­steue­rung aufzunehmen. Preis und Leis­tungs­um­fang sind Angaben des Anbieters.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News