
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Malware im Microsoft Agent Framework: Zugänge jetzt erneuern

Angreifer haben Schadcode in die Versionen 1.26.1 und 1.26.2 des Agent Frameworks von Microsoft eingeschleust. Mit dem Framework bauen Entwickler eigene KI-Agenten in Python, .NET und Go. Der Infostealer liest Anmeldedaten für Azure, Git, Docker und Hugging Face aus. In der Python-Variante steht eine Zeile in der Datei agent_framework_meta.pth, die bei jedem Start von Python läuft. Microsoft stufte Version 1.26.1 auf 1.26.0 zurück; danach erschien die infizierte Version 1.26.2 mit anderem Akti­vie­rungs­weg. Wer das Framework einsetzt, sollte laut den Analysten zuerst aktive Projekte stoppen und mögliche Systeme isolieren. Danach erneuert die IT alle auf diesen Systemen genutzten Zugänge und beobachtet die Aktivitäten der betroffenen Dienste. Für CISO und IT bedeutet das: Zuerst prüfen, ob eigene KI-Projekte diese Versionen verwenden. Eine Bestandsliste der eingesetzten Pakete mit festgelegten Versionen macht diese Prüfung schnell. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert sie häufig daran, dass Ent­wick­ler­um­ge­bun­gen nicht im Bestands­ver­zeich­nis stehen. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge #IKTSicherheit #Lieferkette

Dienstleister

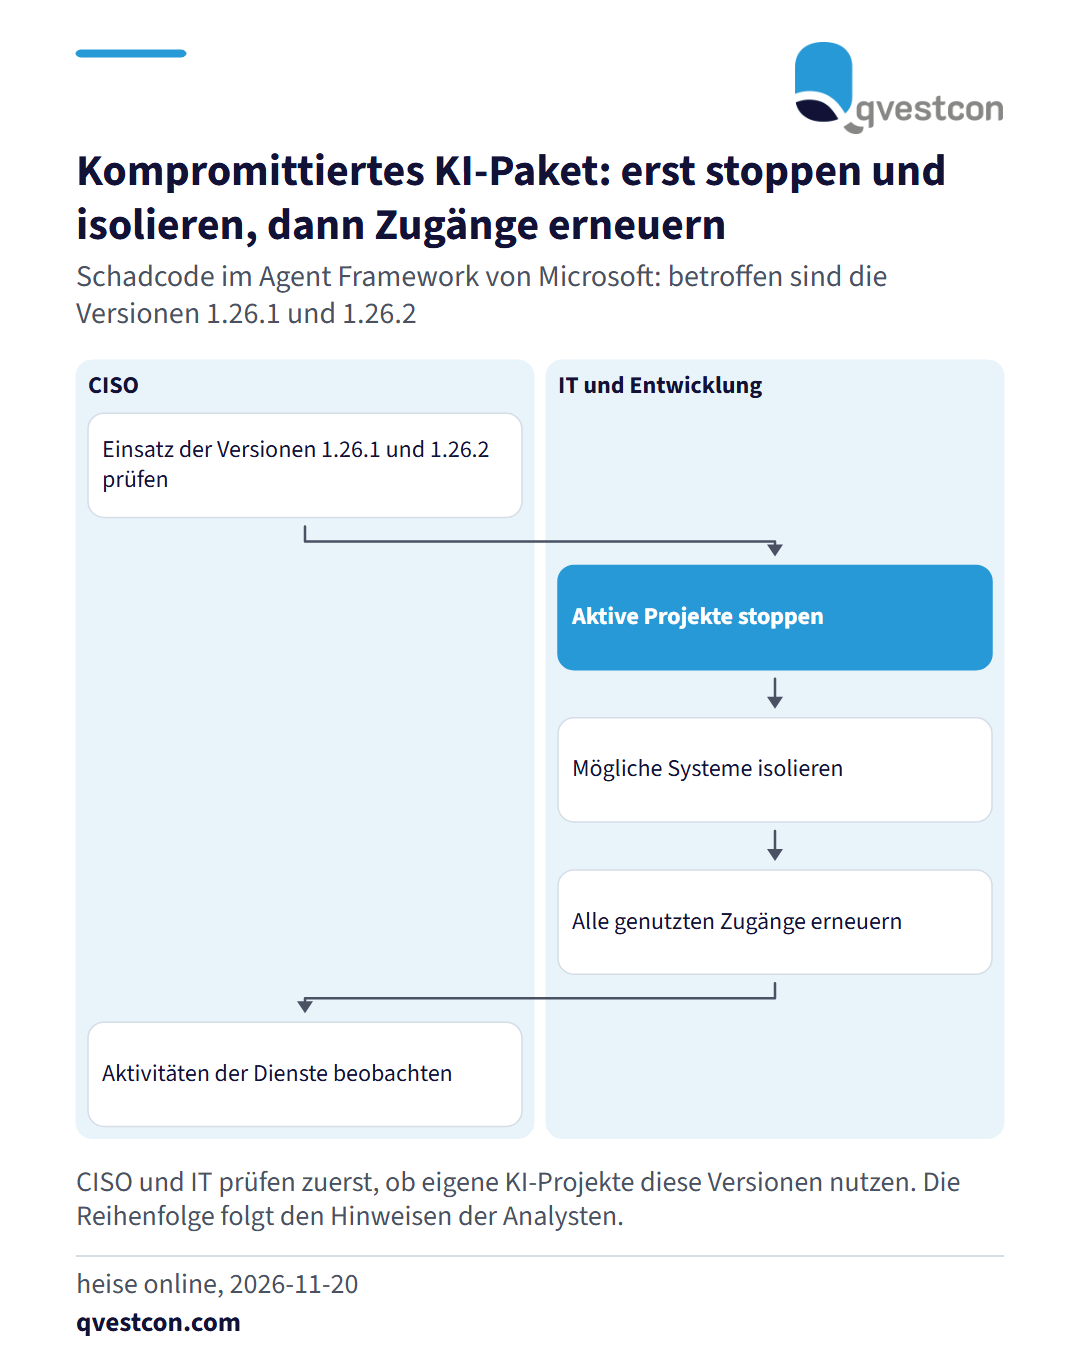
Ablauf in fünf Schritten über zwei Zuständigkeiten. Der CISO prüft den Einsatz der betroffenen Versionen 1.26.1 und 1.26.2. Die IT stoppt aktive Projekte, isoliert mögliche Systeme und erneuert alle genutzten Zugänge. Der CISO beobachtet danach die Aktivitäten der betroffenen Dienste.

Angreifer haben Schadcode in die Versionen 1.26.1 und 1.26.2 des Agent Frameworks von Microsoft eingeschleust. Mit dem Framework bauen Entwickler eigene KI-Agenten in Python, .NET und Go. Der Infostealer liest Anmeldedaten für Azure, Git, Docker und Hugging Face aus. In der Python-Variante steht eine Zeile in der Datei agent_framework_meta.pth, die bei jedem Start von Python läuft. Microsoft stufte Version 1.26.1 auf 1.26.0 zurück; danach erschien die infizierte Version 1.26.2 mit anderem Akti­vie­rungs­weg. Wer das Framework einsetzt, sollte laut den Analysten zuerst aktive Projekte stoppen und mögliche Systeme isolieren. Danach erneuert die IT alle auf diesen Systemen genutzten Zugänge und beobachtet die Aktivitäten der betroffenen Dienste. Für CISO und IT bedeutet das: Zuerst prüfen, ob eigene KI-Projekte diese Versionen verwenden. Eine Bestandsliste der eingesetzten Pakete mit festgelegten Versionen macht diese Prüfung schnell. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert sie häufig daran, dass Ent­wick­ler­um­ge­bun­gen nicht im Bestands­ver­zeich­nis stehen. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge #IKTSicherheit #Lieferkette

Ori­gi­nal­quelle: heise online →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News