
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Java4Shell: OpenJDK-Lücke jetzt patchen und neu starten

Oracle hat am 17. November 2026 außerhalb des regulären Patchdays ein Critical Security Patch Update ver­öf­fent­licht. Es betrifft die Schwachstelle CVE-2026-114938 („Java4Shell“) im Base64-Decoder von OpenJDK. Nach Warnung des Bundesamts für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) kann sie auf x86-64-Systemen mit AVX-512-VBMI-Unterstützung Code­aus­füh­rung aus der Ferne, das Auslesen von Speicher oder einen Dienstausfall ermöglichen. Voraussetzung ist, dass eine Anwendung Base64-Eingaben von Angreifern an den Decoder weitergibt. Erste Aus­nut­zungs­ver­su­che sind beobachtet, erfolgreiche Angriffe sind bisher nicht dokumentiert. Für die Praxis gilt: Zuerst alle Java-Laufzeiten inven­ta­ri­sie­ren, auch in Containern und Appliances. Dann die CPU-Flags prüfen und die Systeme patchen. Nach dem Patch müssen die Java-Prozesse neu gestartet werden, sonst läuft der fehlerhafte Code weiter. Bis dahin kann der JVM-Parameter „-XX:-UseBASE64Intrinsics“ die verwundbare Beschleu­ni­gung abschalten. Das kann die Leistung beein­träch­ti­gen.

Dienstleister

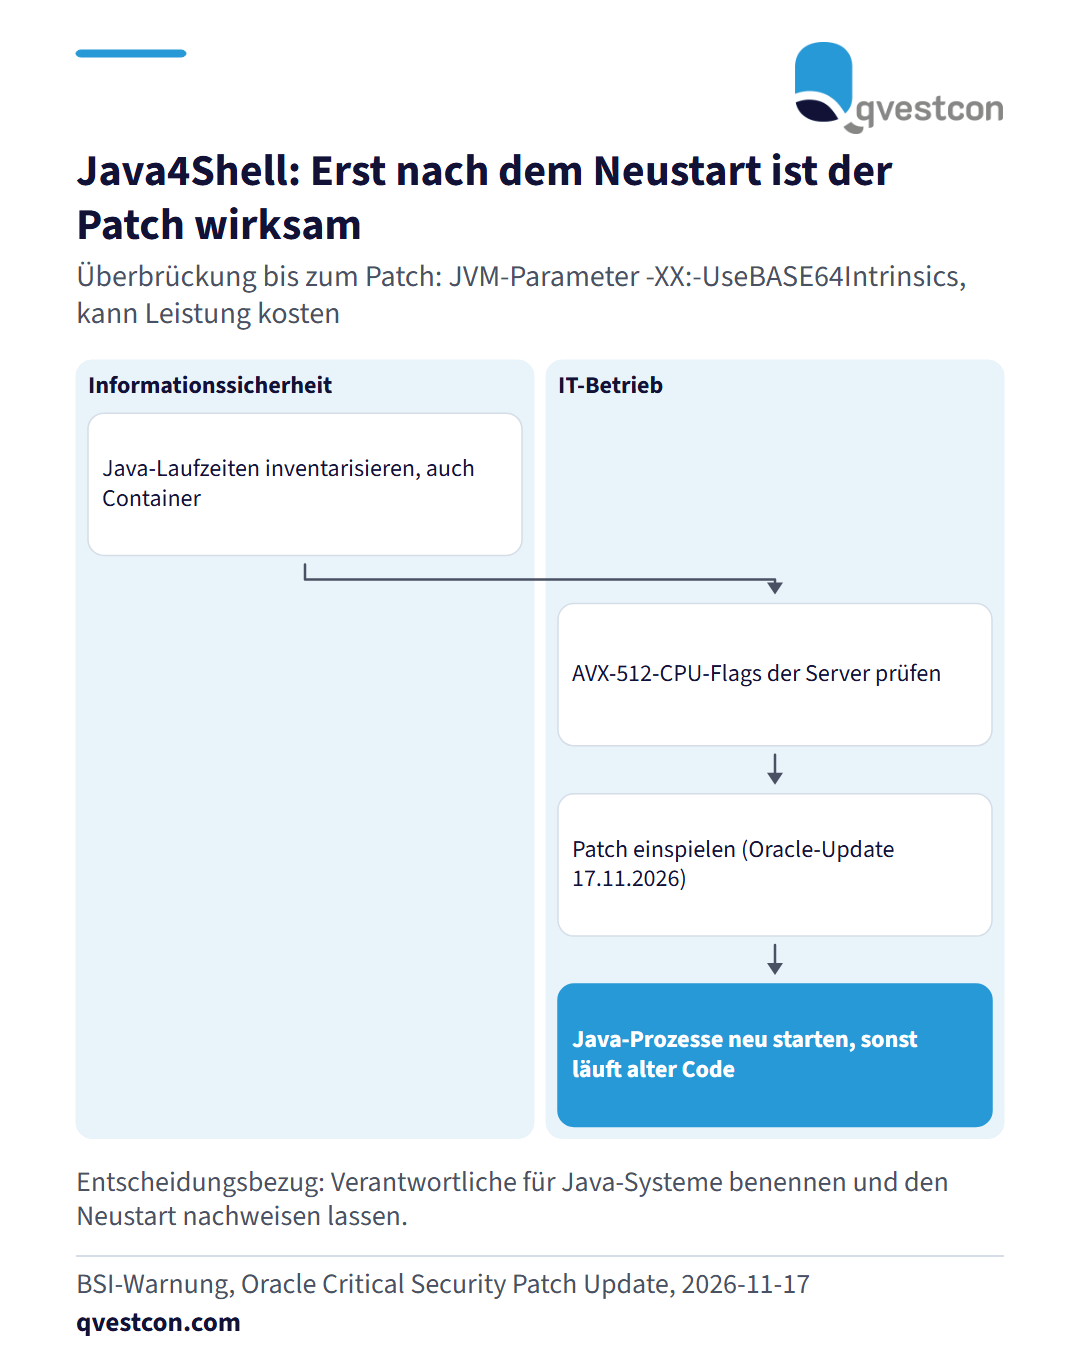
Ablauf in vier Schritten: Java-Laufzeiten inventarisieren, CPU-Flags prüfen, Patch einspielen, Java-Prozesse neu starten.

Oracle hat am 17. November 2026 außerhalb des regulären Patchdays ein Critical Security Patch Update ver­öf­fent­licht. Es betrifft die Schwachstelle CVE-2026-114938 („Java4Shell“) im Base64-Decoder von OpenJDK. Nach Warnung des Bundesamts für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) kann sie auf x86-64-Systemen mit AVX-512-VBMI-Unterstützung Code­aus­füh­rung aus der Ferne, das Auslesen von Speicher oder einen Dienstausfall ermöglichen. Voraussetzung ist, dass eine Anwendung Base64-Eingaben von Angreifern an den Decoder weitergibt. Erste Aus­nut­zungs­ver­su­che sind beobachtet, erfolgreiche Angriffe sind bisher nicht dokumentiert. Für die Praxis gilt: Zuerst alle Java-Laufzeiten inven­ta­ri­sie­ren, auch in Containern und Appliances. Dann die CPU-Flags prüfen und die Systeme patchen. Nach dem Patch müssen die Java-Prozesse neu gestartet werden, sonst läuft der fehlerhafte Code weiter. Bis dahin kann der JVM-Parameter „-XX:-UseBASE64Intrinsics“ die verwundbare Beschleu­ni­gung abschalten. Das kann die Leistung beein­träch­ti­gen.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News