
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Vergessene AWS-Rollen: Zugriffe von Dritt­an­bie­tern aufräumen

Angreifer haben vom 14. bis 26. Oktober 2026 über Zugangsdaten des Daten­an­bie­ters Qubole Rollen in AWS-Konten von Kunden übernommen. Das berichtet das Cloud-Sicher­heits­un­ter­neh­men Wiz, das die Kampagne mit Sentra und Mandiant untersucht hat. Viele betroffene Unternehmen hatten die Ver­trau­ens­be­zie­hung zu Qubole nach dem Ende der Nutzung nicht entfernt. Die Angreifer lasen Secrets aus und kopierten Daten aus S3-Speichern. Die zusätzlich verlangte External ID ist laut AWS kein Geheimnis. Wiz empfiehlt, CloudTrail-Protokolle ab dem 1. Oktober zu prüfen, offengelegte Zugangsdaten zu tauschen, aktive Sitzungen zu widerrufen und ungenutzte Ver­trau­ens­be­zie­hun­gen zu entfernen. Für Banken und Versicherer folgt daraus ein konkreter Schritt: Die Liste der kon­to­über­grei­fen­den Rollen wird mit den tatsächlich aktiven Dienst­leis­ter­ver­trä­gen abgeglichen, und jede Rolle ohne laufenden Vertrag wird nachweisbar entzogen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank deckt dieser Abgleich mit dem IKT-Dritt­par­tei­en­re­gis­ter regelmäßig Zugriffe auf, die niemand mehr verantwortet. Ein fester Prüfrhythmus und ein benannter Ver­ant­wort­li­cher je Dienstleister machen das Ergebnis belastbar.

Dienstleister

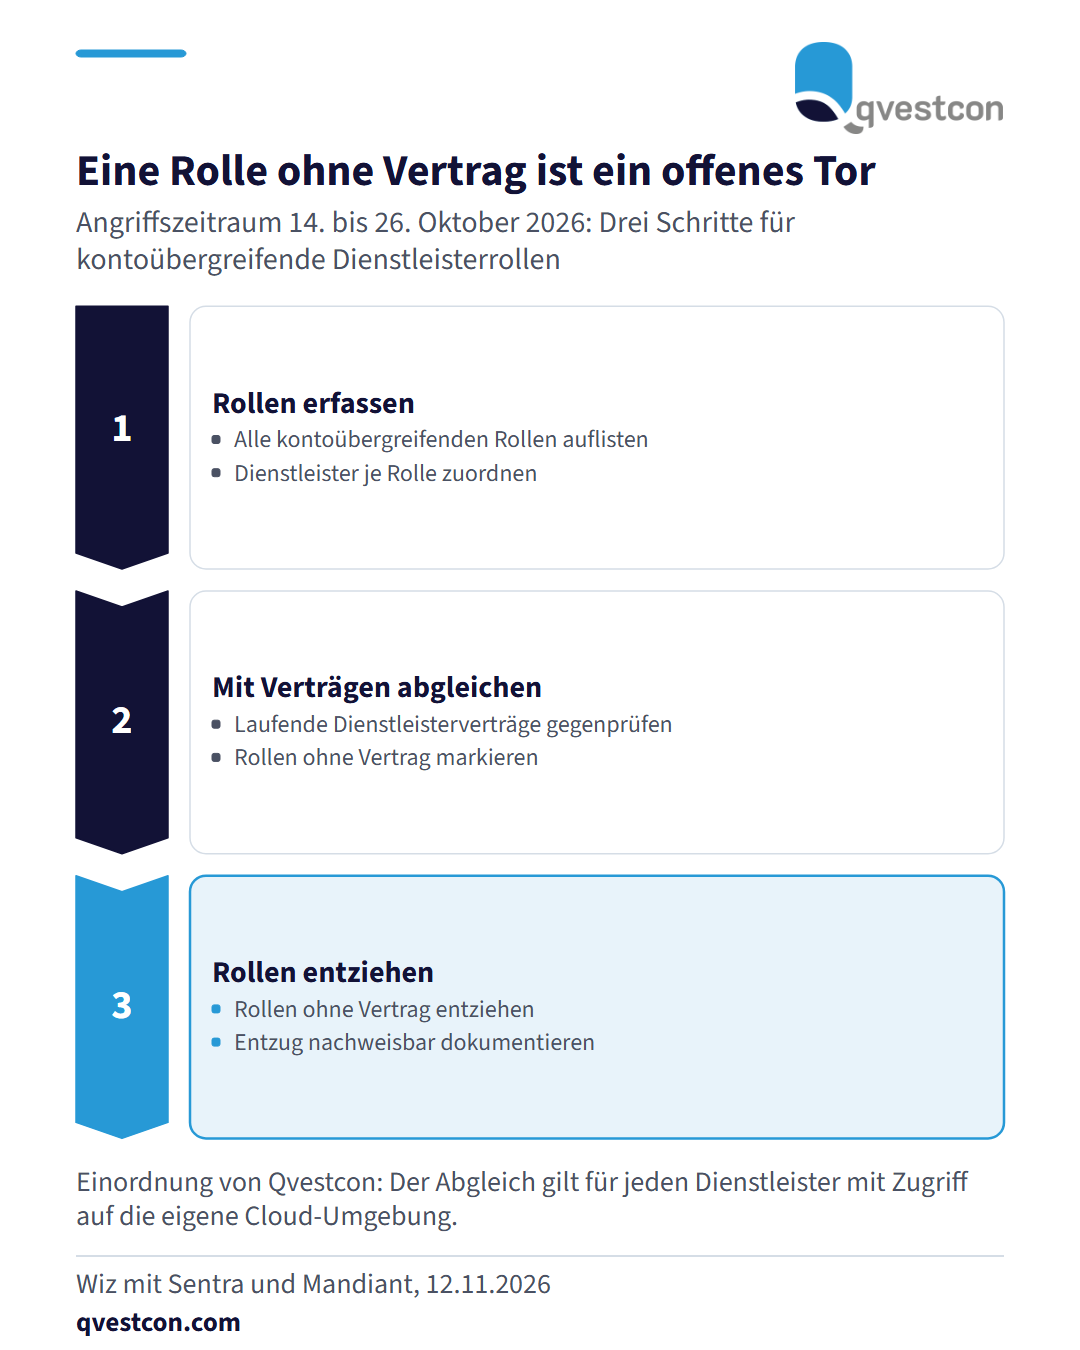
Vorgehen in drei Phasen: kontoübergreifende Rollen erfassen, mit laufenden Dienstleisterverträgen abgleichen, Rollen ohne Vertrag nachweisbar entziehen.

Angreifer haben vom 14. bis 26. Oktober 2026 über Zugangsdaten des Daten­an­bie­ters Qubole Rollen in AWS-Konten von Kunden übernommen. Das berichtet das Cloud-Sicher­heits­un­ter­neh­men Wiz, das die Kampagne mit Sentra und Mandiant untersucht hat. Viele betroffene Unternehmen hatten die Ver­trau­ens­be­zie­hung zu Qubole nach dem Ende der Nutzung nicht entfernt. Die Angreifer lasen Secrets aus und kopierten Daten aus S3-Speichern. Die zusätzlich verlangte External ID ist laut AWS kein Geheimnis. Wiz empfiehlt, CloudTrail-Protokolle ab dem 1. Oktober zu prüfen, offengelegte Zugangsdaten zu tauschen, aktive Sitzungen zu widerrufen und ungenutzte Ver­trau­ens­be­zie­hun­gen zu entfernen. Für Banken und Versicherer folgt daraus ein konkreter Schritt: Die Liste der kon­to­über­grei­fen­den Rollen wird mit den tatsächlich aktiven Dienst­leis­ter­ver­trä­gen abgeglichen, und jede Rolle ohne laufenden Vertrag wird nachweisbar entzogen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank deckt dieser Abgleich mit dem IKT-Dritt­par­tei­en­re­gis­ter regelmäßig Zugriffe auf, die niemand mehr verantwortet. Ein fester Prüfrhythmus und ein benannter Ver­ant­wort­li­cher je Dienstleister machen das Ergebnis belastbar.

Ori­gi­nal­quelle: it-daily.net →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News