
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

AntiFox: Angreifer nutzen KI-Pentest-Werkzeug gegen AWS

Angreifer setzen die quelloffene Plattform AntiFox für agentische Pene­tra­ti­ons­tests gegen Webdienste und Umgebungen von Amazon Web Services (AWS) ein, berichtet Arctic Wolf. In einem Fall stellten sie mit gültigen IAM-Zugangsdaten und EC2-Rollen innerhalb von rund 30 Minuten Hunderte API-Anfragen. Die meisten wurden abgewiesen, einige brachten Secrets aus der Pro­duk­ti­ons­um­ge­bung ein. AWS erklärt, seine Dienste seien nicht kom­pro­mit­tiert worden, die Zugangsdaten stammten aus kom­pro­mit­tier­ten Kun­den­an­wen­dun­gen. Für CISO und IT-Betrieb in Banken und Versicherern folgt daraus ein Prüfauftrag. AWS empfiehlt, Berech­ti­gun­gen auf das Nötige zu beschränken, für EC2-Instanzen den Meta­da­ten­dienst IMDSv2 vor­zu­schrei­ben, keine langlebigen Zugangs­schlüs­sel in Anwen­dungs­kon­fi­gu­ra­tio­nen abzulegen und Amazon GuardDuty zu aktivieren. Arctic Wolf rät außerdem, erfolgreiche API-Aufrufe inmitten vieler abgewiesener Anfragen zu prüfen. Als umgesetzt kann gelten, wenn keine Schlüssel mehr in Kon­fi­gu­ra­ti­ons­da­teien liegen und solche Auf­fäl­lig­kei­ten einen Alarm auslösen.

Dienstleister

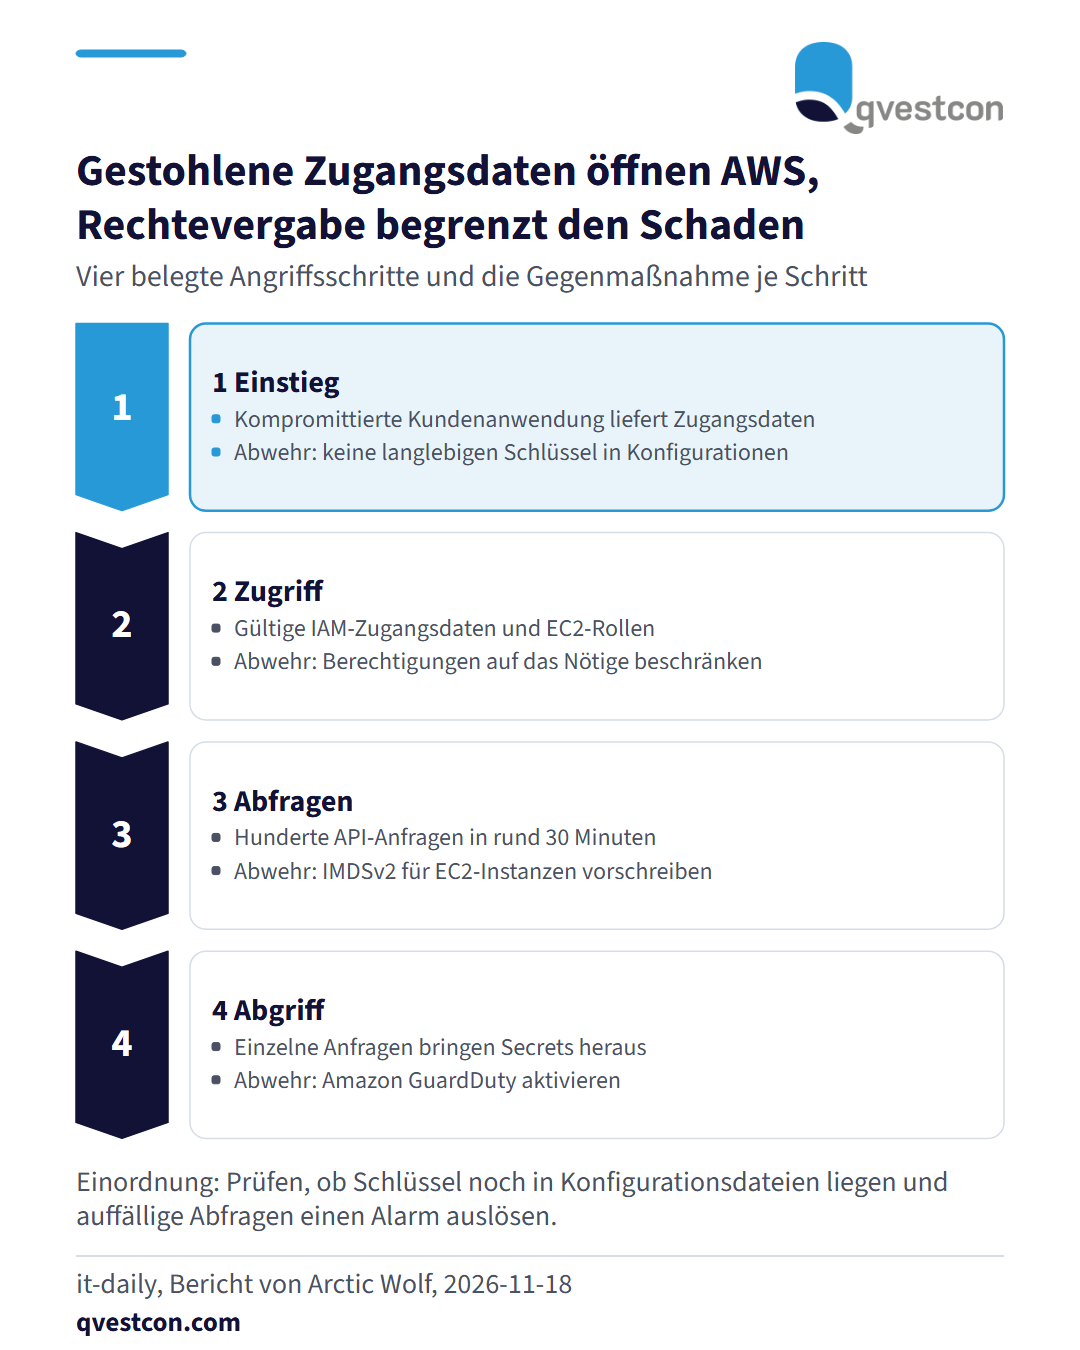
Vorgehensmodell in vier Phasen: Einstieg über eine kompromittierte Kundenanwendung, Zugriff mit gültigen Zugangsdaten, Hunderte API-Anfragen in rund 30 Minuten, Abgriff von Secrets. Je Phase steht eine Gegenmaßnahme.

Angreifer setzen die quelloffene Plattform AntiFox für agentische Pene­tra­ti­ons­tests gegen Webdienste und Umgebungen von Amazon Web Services (AWS) ein, berichtet Arctic Wolf. In einem Fall stellten sie mit gültigen IAM-Zugangsdaten und EC2-Rollen innerhalb von rund 30 Minuten Hunderte API-Anfragen. Die meisten wurden abgewiesen, einige brachten Secrets aus der Pro­duk­ti­ons­um­ge­bung ein. AWS erklärt, seine Dienste seien nicht kom­pro­mit­tiert worden, die Zugangsdaten stammten aus kom­pro­mit­tier­ten Kun­den­an­wen­dun­gen. Für CISO und IT-Betrieb in Banken und Versicherern folgt daraus ein Prüfauftrag. AWS empfiehlt, Berech­ti­gun­gen auf das Nötige zu beschränken, für EC2-Instanzen den Meta­da­ten­dienst IMDSv2 vor­zu­schrei­ben, keine langlebigen Zugangs­schlüs­sel in Anwen­dungs­kon­fi­gu­ra­tio­nen abzulegen und Amazon GuardDuty zu aktivieren. Arctic Wolf rät außerdem, erfolgreiche API-Aufrufe inmitten vieler abgewiesener Anfragen zu prüfen. Als umgesetzt kann gelten, wenn keine Schlüssel mehr in Kon­fi­gu­ra­ti­ons­da­teien liegen und solche Auf­fäl­lig­kei­ten einen Alarm auslösen.

Ori­gi­nal­quelle: it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News